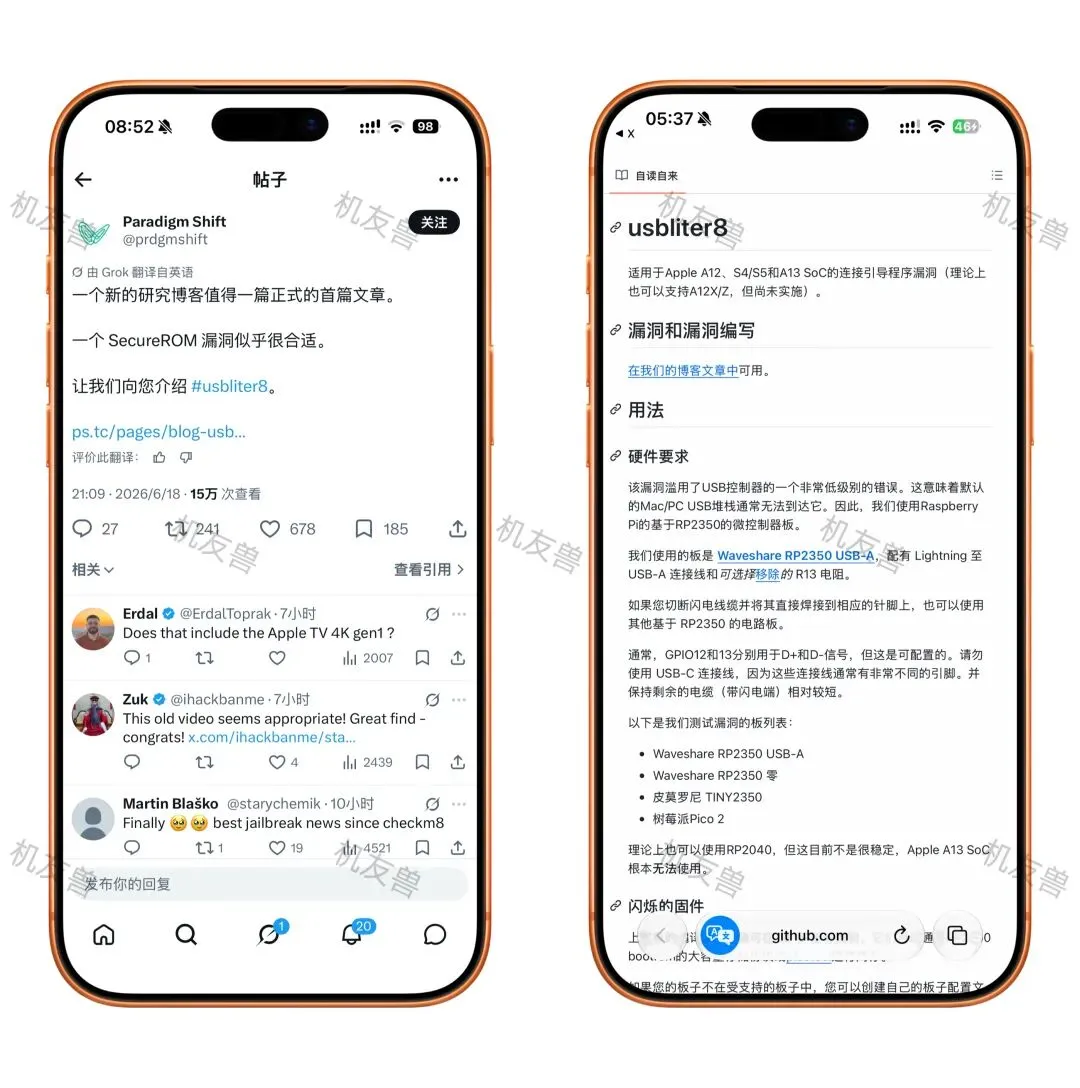
2026 年 6 月 18 日晚,安全团队 Paradigm Shift 公开usbliter8硬件级 BootROM(SecureROM)漏洞,是继 checkm8 之后又一永久不可修复的底层漏洞。
漏洞根植于 A12/A13 芯片 USB 控制器硬件设计缺陷,代码固化在芯片底层,iOS 系统更新、OTA 均无法封堵,苹果也无法大规模返修设备,受影响机型终身存在风险。
受影响设备与系统
1. 兼容芯片机型
- A12:iPhone XS、XS Max、iPhone XR
- A13:iPhone 11、11 Pro、11 Pro Max
- 补充:A12X/Z 暂未成功利用;A11、A14 及更新芯片无风险;S4/S5 手表芯片同样受波及
2. 全系统覆盖
漏洞不限制 iOS 版本,iOS17、18、26、27 全部可被攻破,刚发布的 iOS27 也无法免疫。
漏洞原理
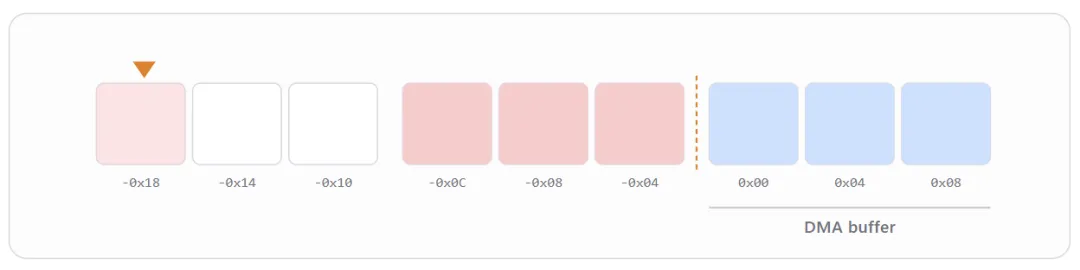
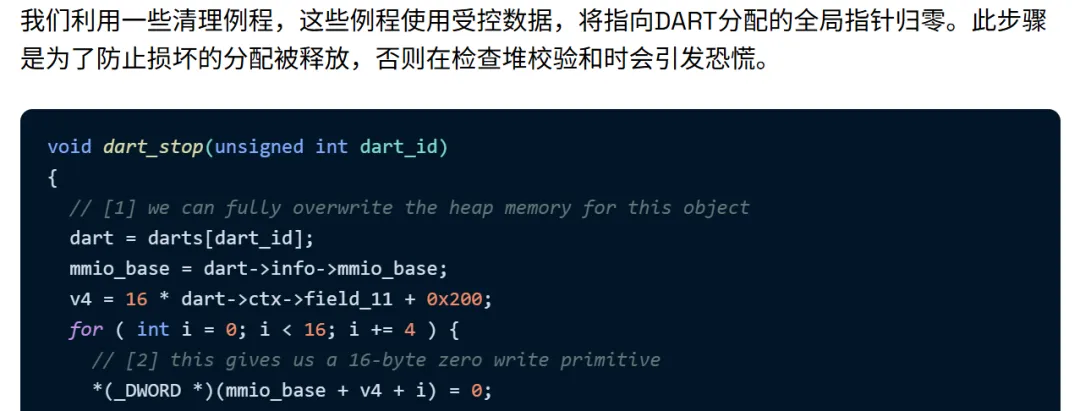
设备开机阶段,通过电脑 USB 向手机发送特殊极小数据包序列,利用 USB 内存缓冲区机制错误,篡改硬件内存指针反向写入受限内存区域,实现底层代码劫持;攻击必须搭配电脑物理连接设备才能触发。
A12 与 A13 利用难度差异
1,A12 芯片:无 PAC 指针验证防护,可直接完成底层代码执行,越狱可行性高,大概率优先产出配套工具。2,A13 芯片:搭载 PAC 指针身份验证,系统会校验内存完整性;漏洞利用极易触发设备重启、变砖,绕过防护流程复杂,成熟越狱方案周期更长。当前现状(2026.6.19)
1,仅放出概念验证 PoC 代码,暂无面向普通用户的一键越狱工具,需越狱开发者二次开发适配。2,局限:无法突破 SEP 安全隔区,不能绕过 Face ID/Touch ID 生物验证;依赖树莓派 pico / 电脑硬件环境操作。3,多位 iOS 越狱大佬转发确认,未来可更新 Checkra1n、Palera1n 等老牌越狱工具适配该漏洞;同期 Dopamine 开发者也在持续攻坚高版本系统越狱。4,此前 DarkSword 内核漏洞仅覆盖 iOS17.0–18.7.1、iOS26.0–26.0.1,和本次硬件底层漏洞不属于同一体系。