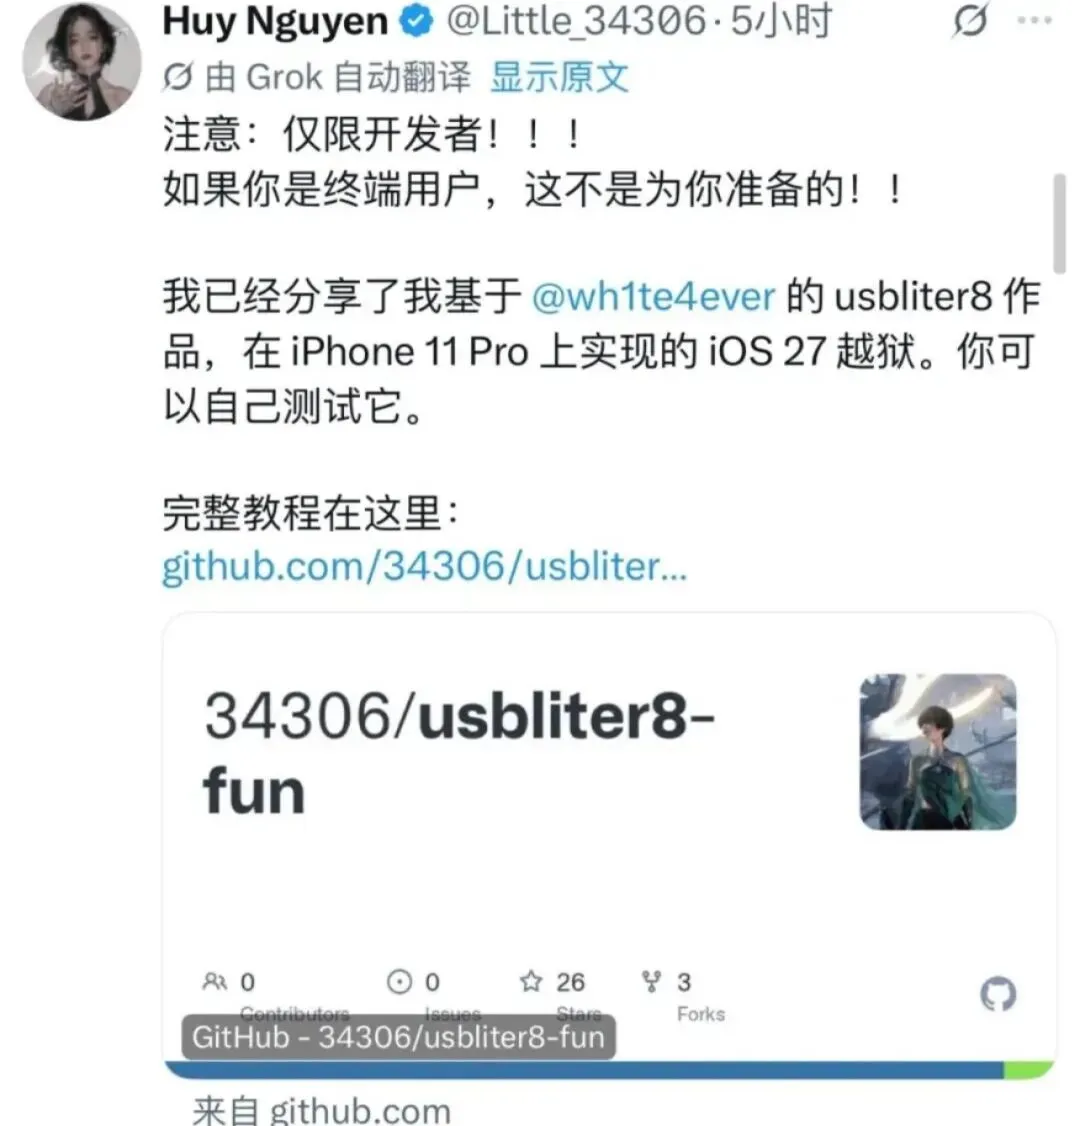
各位果粉们,越狱圈在今天迎来了久违的大新闻!开发者 @Little_34306 刚刚放出了基于 usbliter8 漏洞的 iOS 27 越狱实测教程,这标志着针对苹果最新系统的越狱研究取得了关键性进展。
🔥 目前的成果
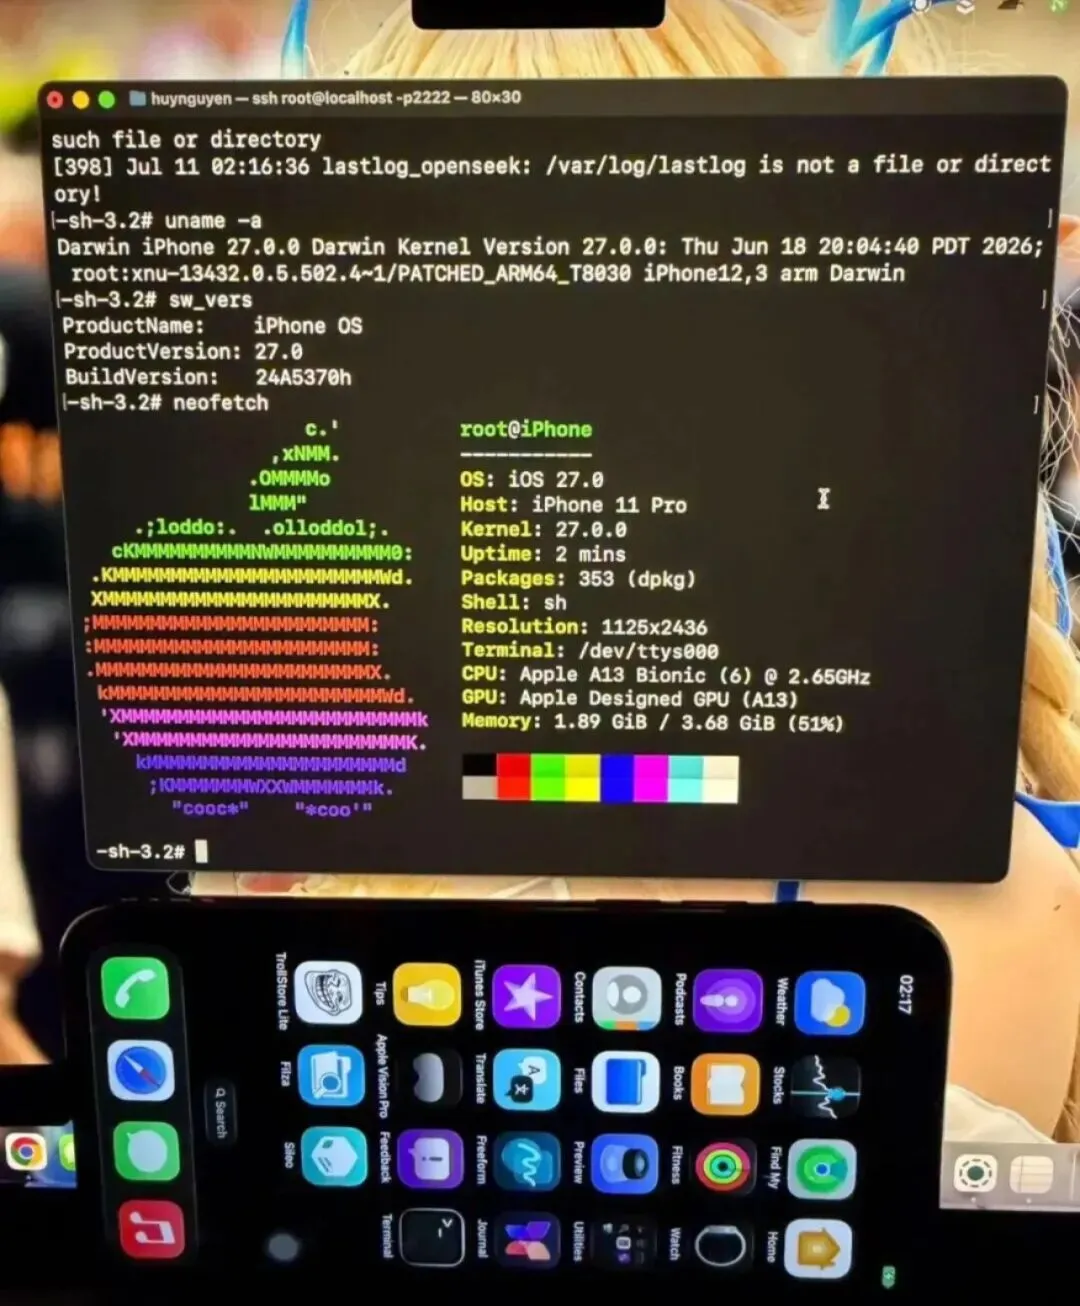
据开发者展示,这套方案已经在 iPhone 11 Pro (A13) 搭载 iOS 27.0 Beta 2 的设备上跑通了。
成功获取 Root Shell 意味着攻击者已经拿到了系统的最高权限,可以随意查看和修改内核参数。
⚙️ 技术核心:无法修补的“硬伤”
这次越狱之所以震撼,是因为它利用了 SecureROM(安全只读存储器) 中的 usbliter8 漏洞。
致命点:这个漏洞藏在芯片出厂时就烧录好的底层固件里,苹果哪怕发再多的系统更新也修不了,只能换硬件。
🛠️ 实现过程
这不是给小白用的“一键越狱”,目前还处于实验室阶段:
1. 需要借助特制硬件将设备“钉”在 PWN DFU 模式。
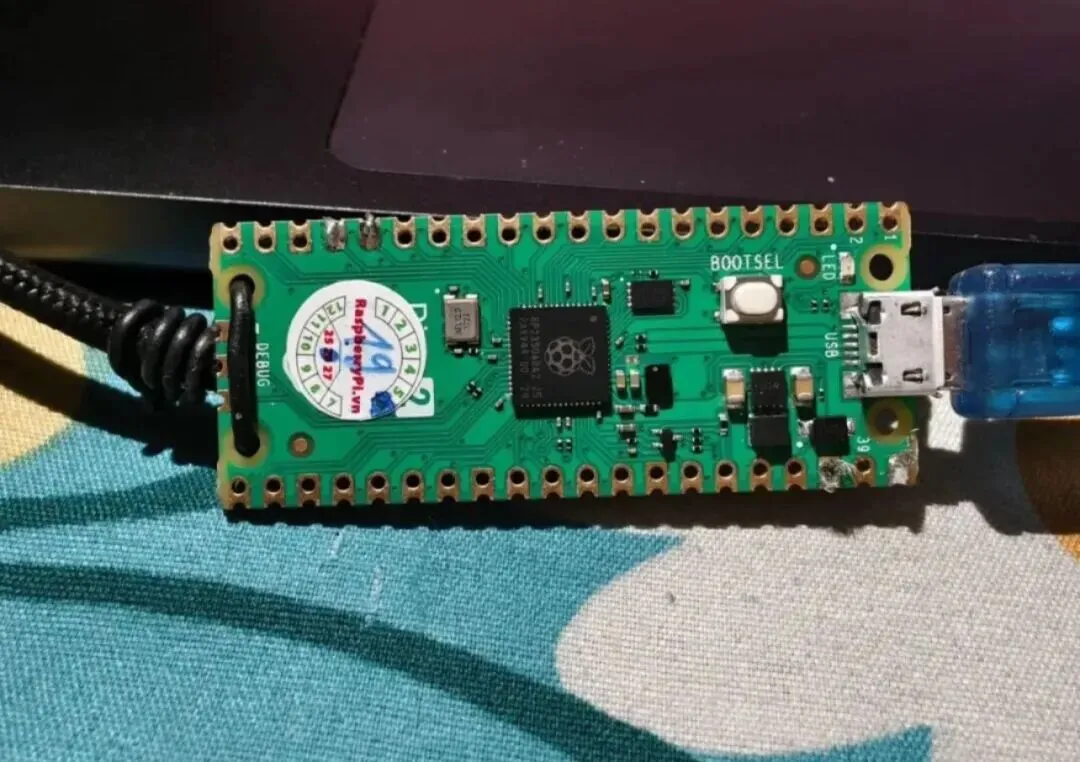
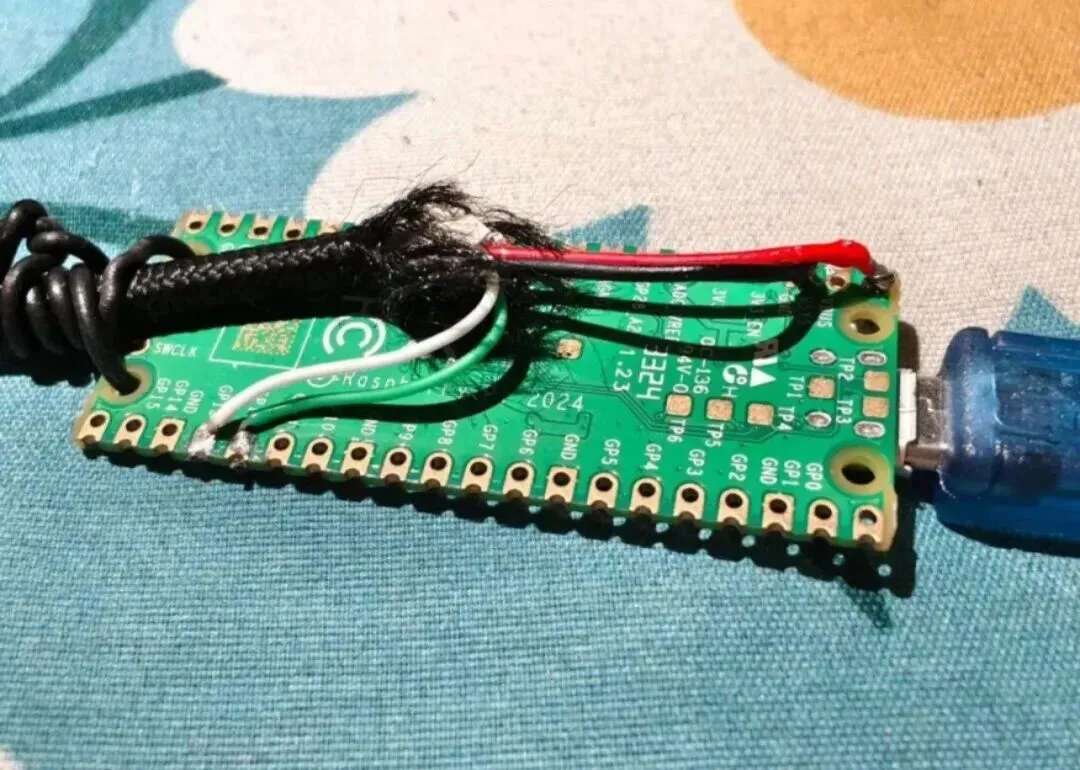
2. 通过树莓派 Pico 2 (RP2350) 配合魔改 Lightning 线,加载自定义固件完成注入。
📱 支持与风险(必看)
支持机型(A12/A13):iPhone XR、XS、XS Max、11 系列、二代 SE 及部分 iPad/手表。
不支持:iPhone 12 及以后的 A14-A18 机型(暂时无解)。
高危警告:此方案极其危险!会清空设备且导致 永久性功能损坏,包括但不限于:面容/指纹失效、Wi-Fi/蓝牙/基带瘫痪、无法激活。
- 划重点:千万别拿主力机试!只适合开发者拿备用机折腾。
💡 总结
虽然离我们平时用的“越狱工具”还有很长的路,但这无疑给 iOS 27 的破解开了个好头。
手里还握着 iPhone XR、XS 或 11 的老用户,如果想以后越狱,现在千万别升级系统,捂住版本号就是胜利!