卧槽,iOS 27 越狱有戏了!
- 2026-10-21 07:44:15
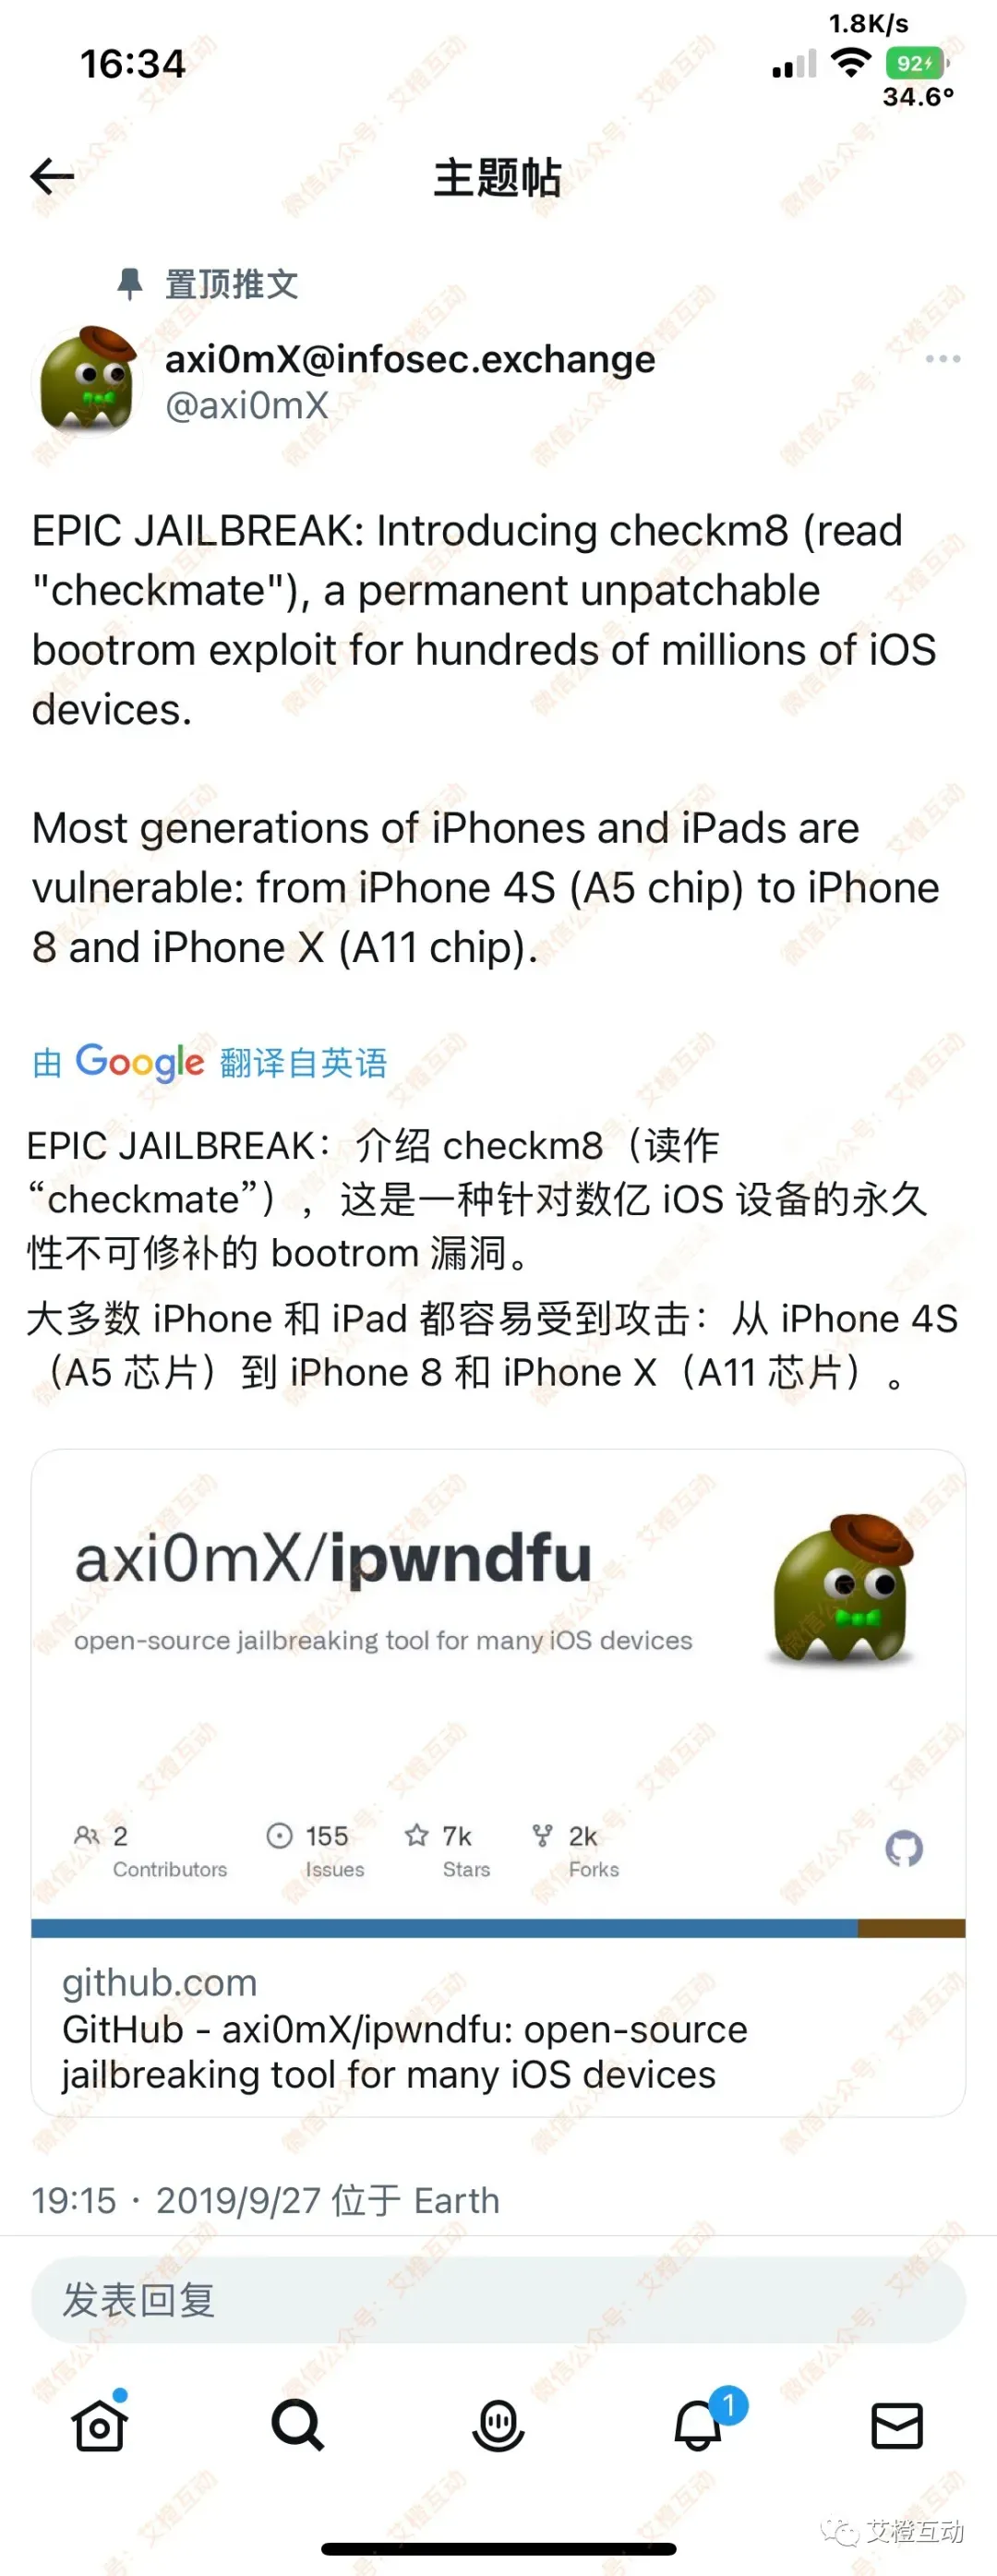
卧槽,iOS 27 越狱有戏了!好消息, 新的 usbliter8 漏洞公开。 这是继 checkm8 后的第一个新的 BootRom 漏洞。 为 iOS 27 系统越狱带来一丝希望。 ▍先说说 checkm8 说起 BootRom 漏洞漏洞, 必须先说说上一个硬件漏洞。 checkm8 漏洞: ▍再说说 usbliter8 昨晚, Paradigm Shift 安全团队,公开 usbliter8 漏洞。 opa334 和 Alfie 陆续转发了推文,千真万确。 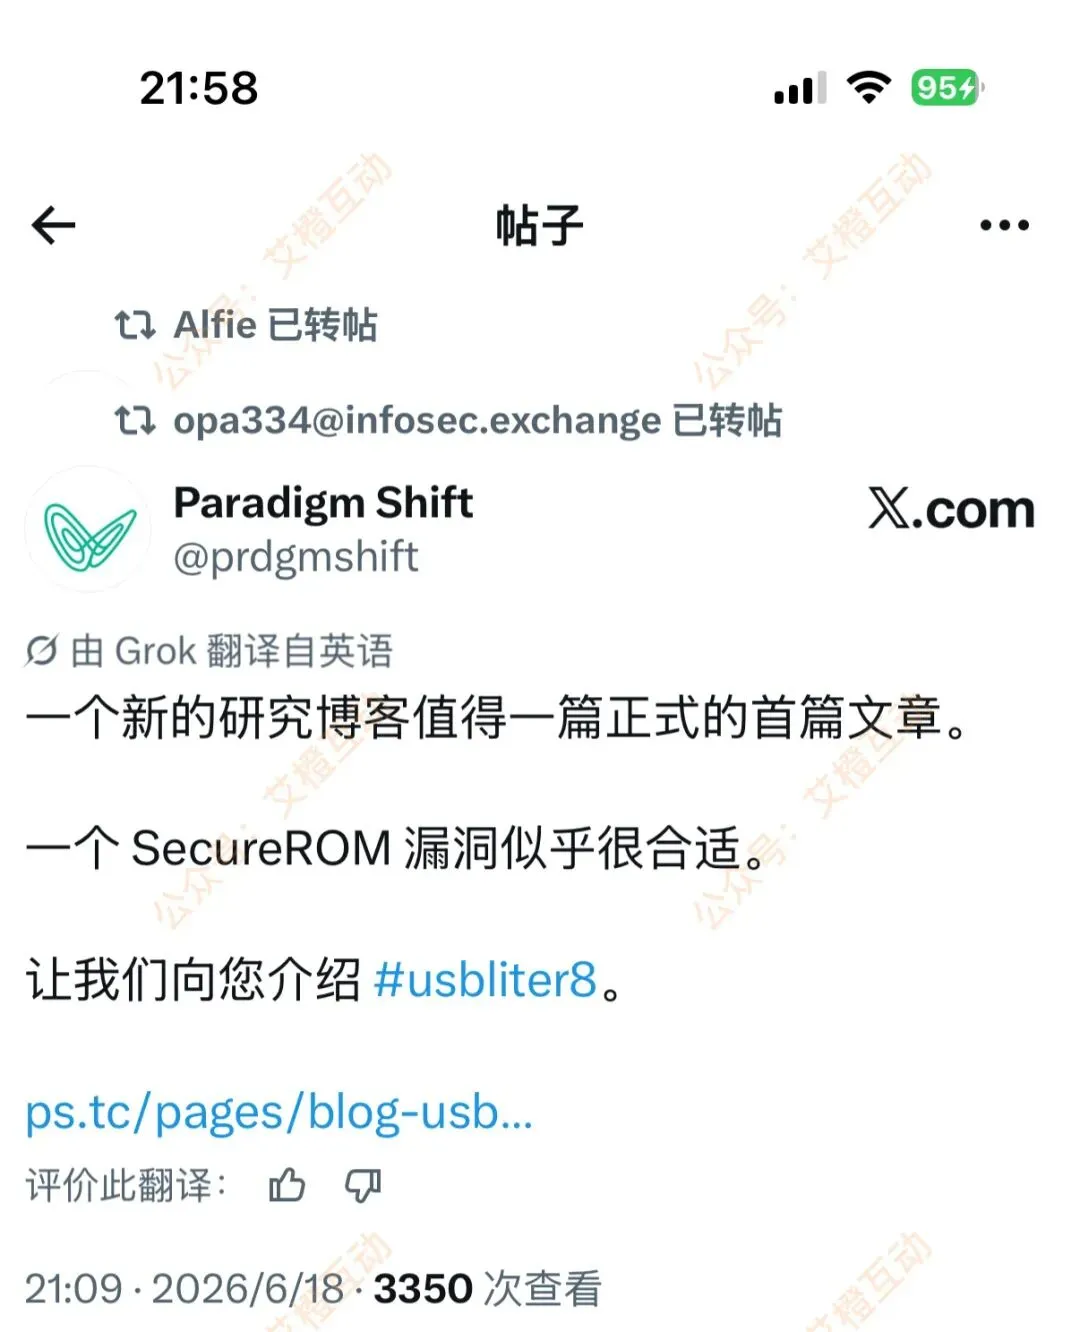
usbliter8 漏洞: 1,新的 BootRom 漏洞。 2,硬件漏洞,类似于之前的 checkm8 漏洞,意味着着苹果无法修复。 3,支持 A12/A13 设备,理论上也支持 A12X/Z,但尚未实施。 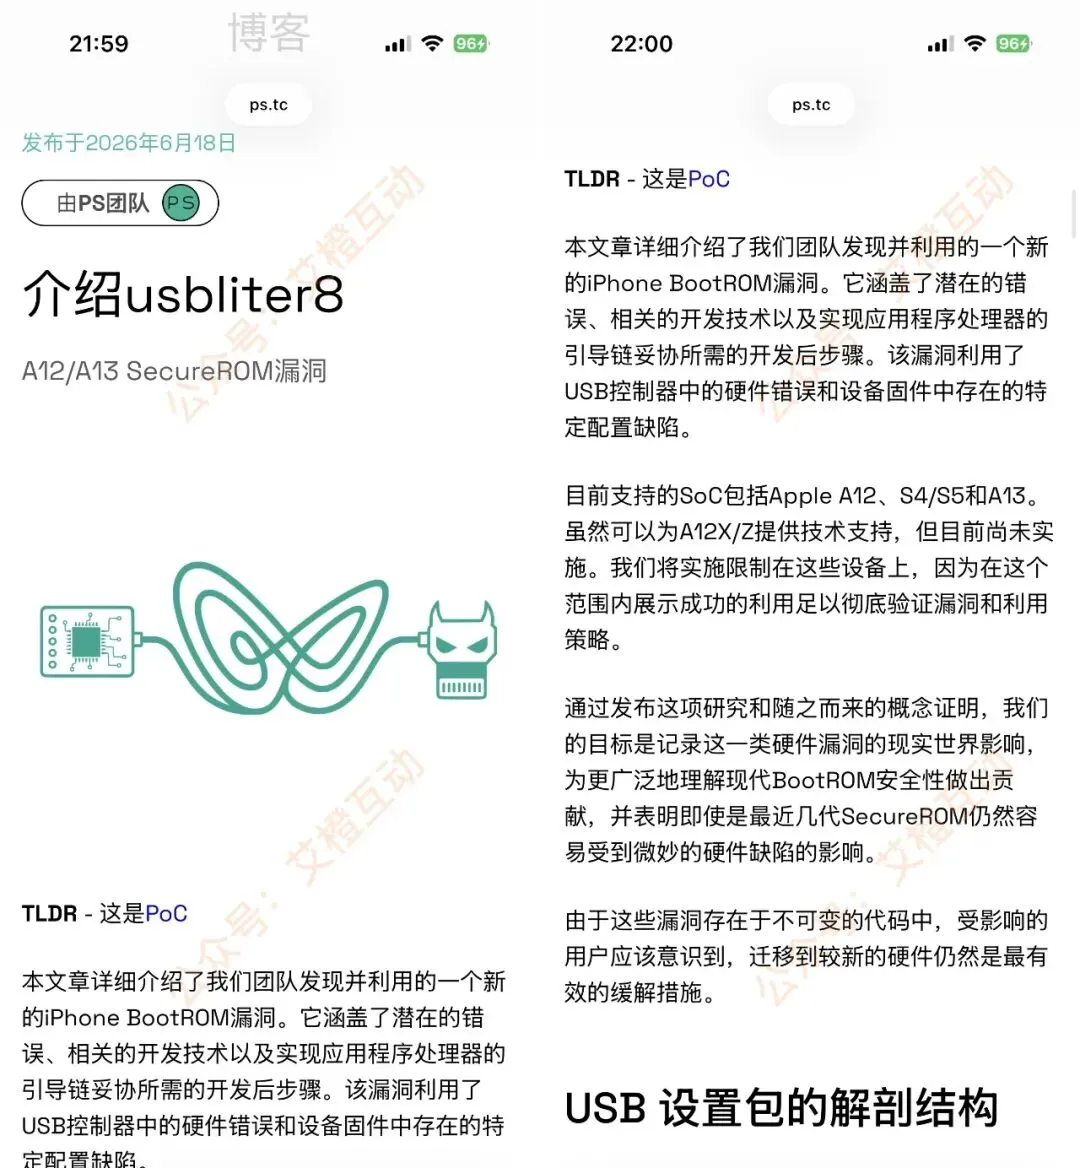
usbliter8 支持的设备: 理论上影响的系统: 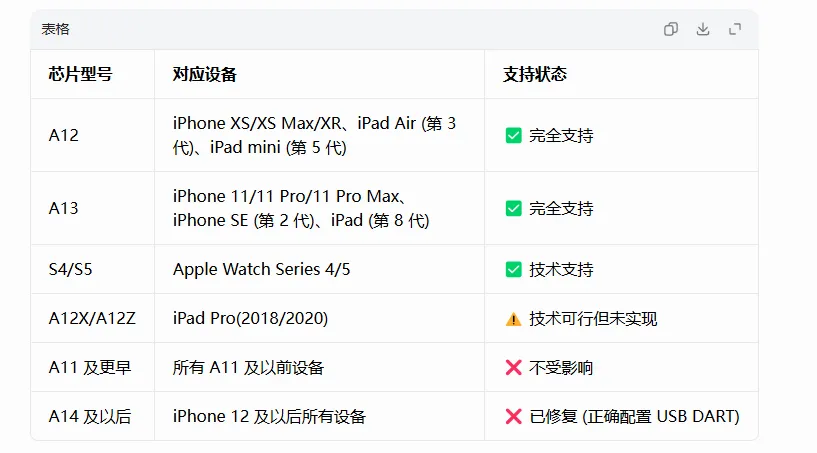
usbliter8 漏洞, 利用 USB 控制器的一个非常低级别的错误, 当 iPhone 处于 DFU 模式时,通过 USB 控制器传入特制的数据,执行代码,实现目的。 这是否意味着 palera1n 越狱工具可以更新支持到 iOS 27 系统呢? 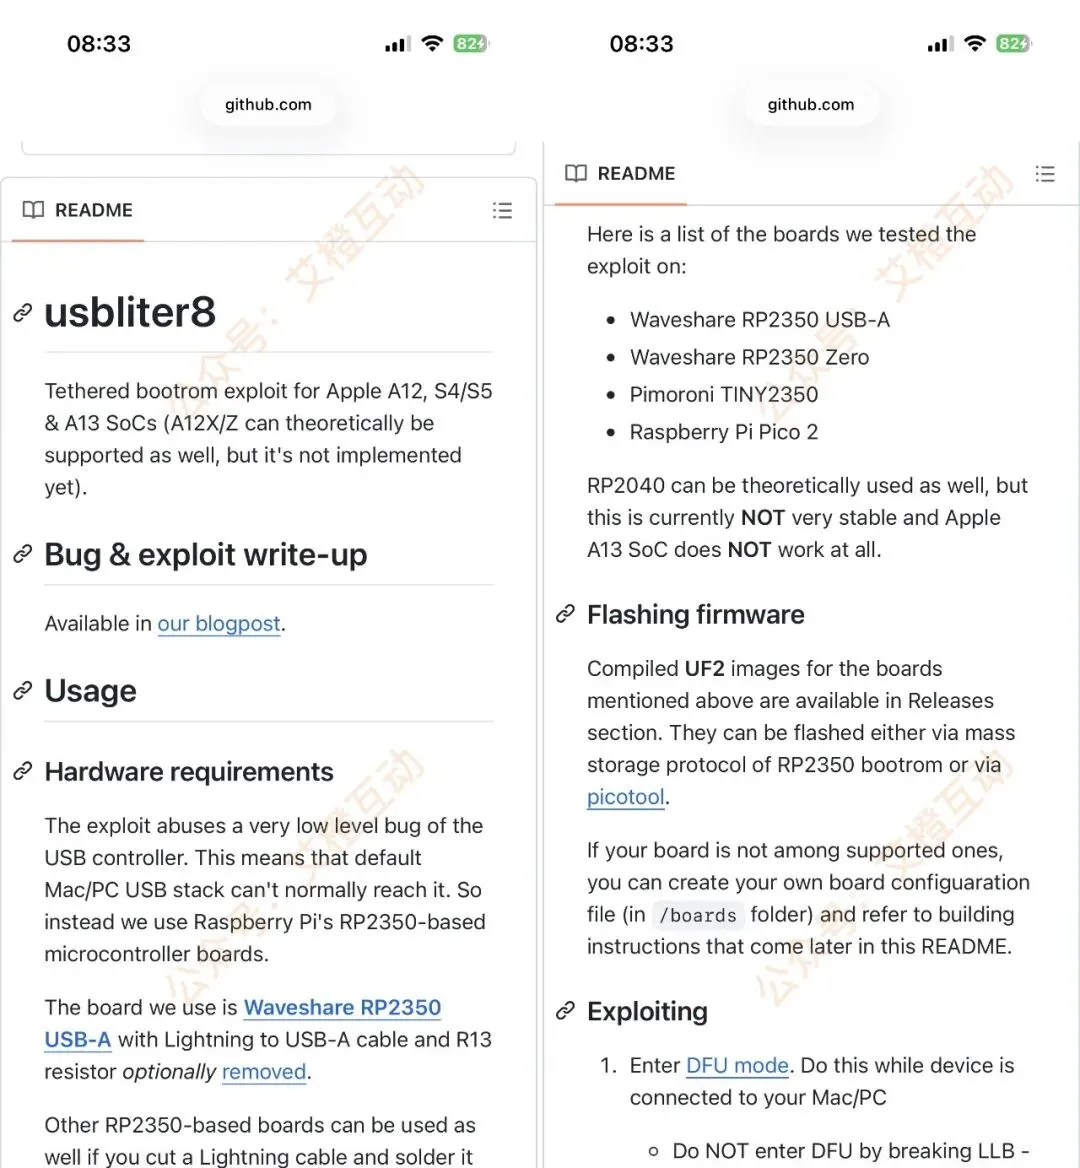
usbliter8 漏洞, 是自 checkm8 漏洞之后, 第一个 SecureROM 漏洞,给越狱社区带来一线生机。 昨晚,漏洞一公开,顿时热闹起来。很多久未露脸的大佬纷纷出现了。 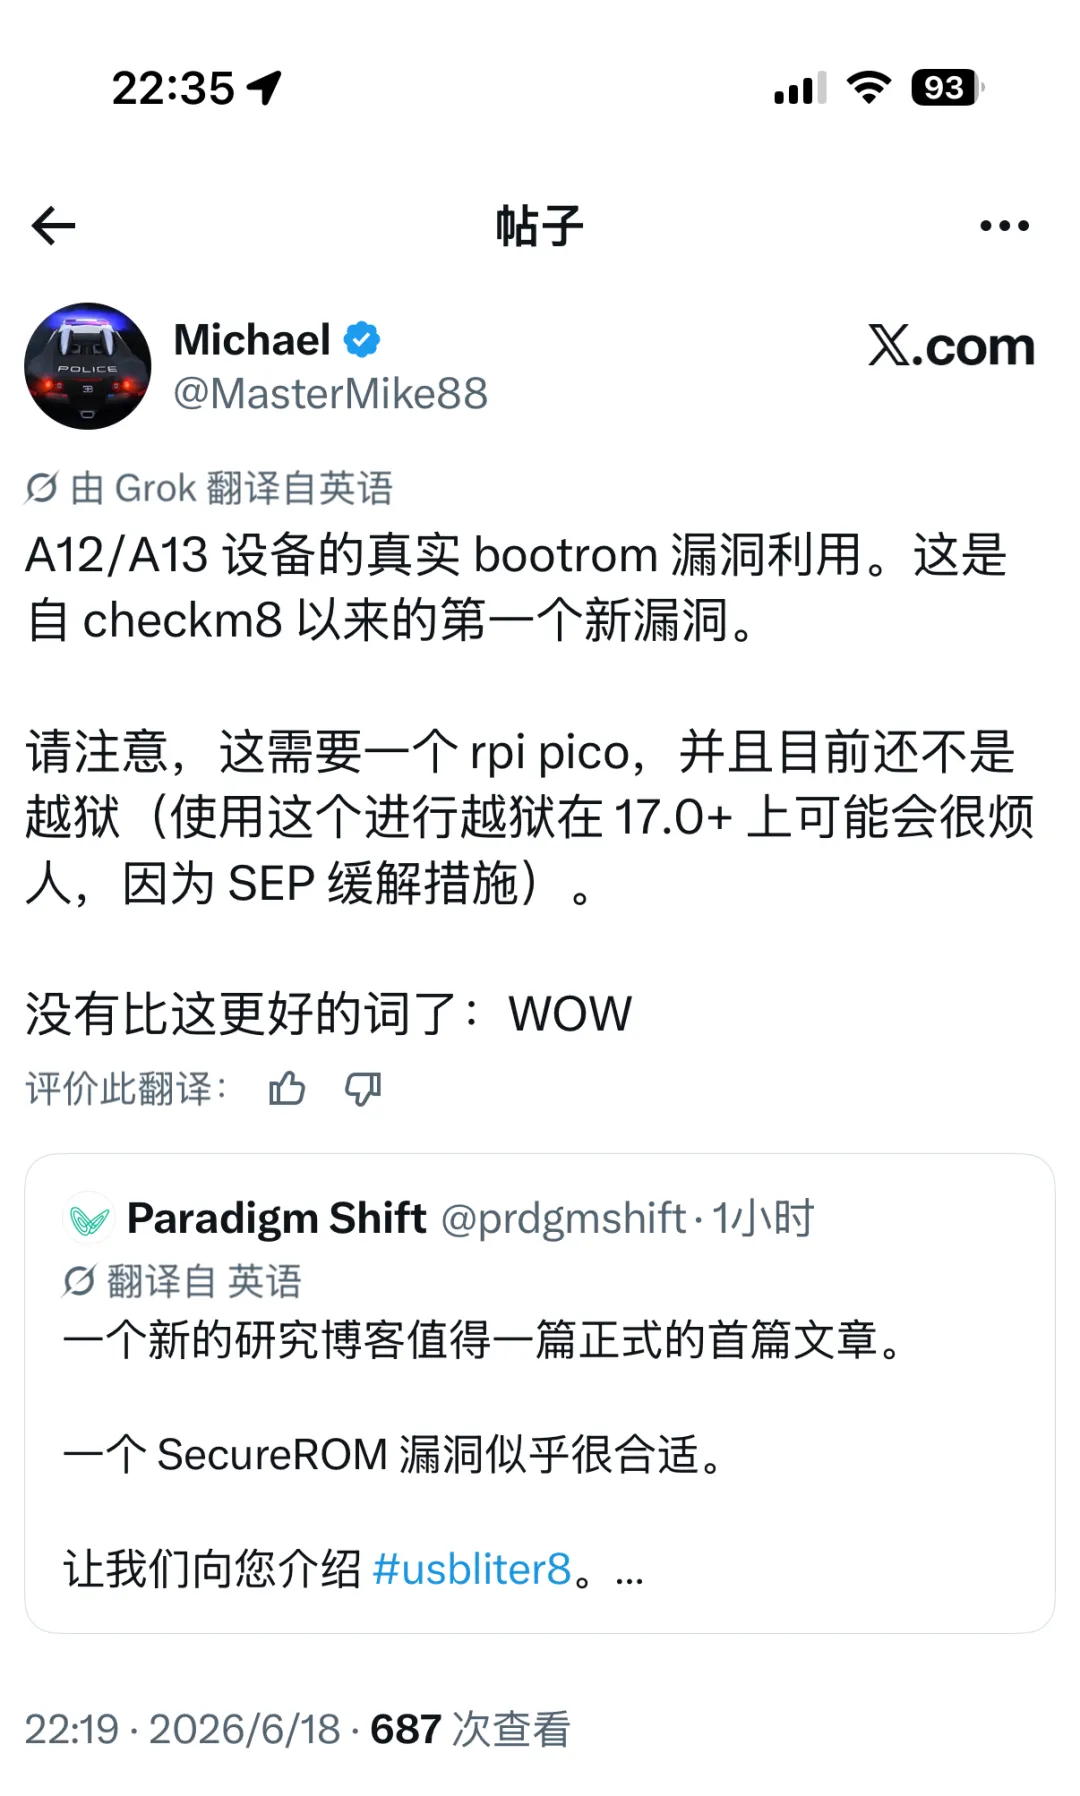
▍写在最后 虽然, usbliter8 漏洞带来了一丝好消息。 但是, 需要注意的是,并不容易: 1,需要有心理预期,只需有戏了,并不是马上就可以越狱,也并不是想象中那么简单。 2,checkm8 漏洞用普通 USB 数据线和电脑就可以玩转。 3,usbliter8 漏洞用普通 USB 数据线和电脑不行,有硬件要求,必须借用外部 MCU,要求外部精准电信号注入。 4,即使后续能使用 usbliter8 越狱了,并不是一键越狱,要会操作方法。 5,checkm8 是货真价实的“硬件漏洞”,usbliter8 更像是“物理协议边界漏洞”。 6,usbliter8 并没有破姐 SEP。SEP 是独立于主处理器和整个系统的保护方案,主要负责功能是处理 Touch ID、Face ID 认证与各种密码的核对工作。 opa334 的评价是: 倒不如说,这更像是越狱彻底死去前的最后一次心跳 。 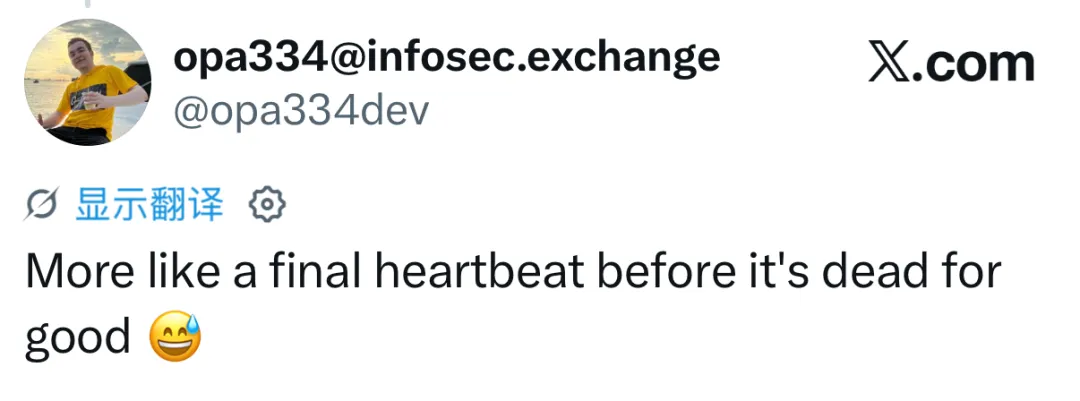
用中文来总结:回光返照?
1,checkm8 是的一个永久性的 BootRom 漏洞,在苹果设备启动时,可以读写 ROM。由 axi0mX 发布。
2,checkm8 最大的特点就是硬件漏洞,意味着苹果无法修复。
3,硬件漏洞,一般都有设备限制。checkm8 仅仅存在于 A11 及以下设备,也就是仅仅支持 iPhone 4S 系列 - iPhone 8 全系列和 iPhone X 这些设备。
3,硬件漏洞,理论上没有系统上限限制!checkm8 漏洞范围之内的设备,在最新版本系统都可以利用这个漏洞进行越狱。
4,正式有了 checkm8 硬件漏洞,才有后续 palera1n 第一时间越狱最新发布的系统的情况出现。
2019.09.27
iPhone XR iPhone XS、XS Max iPhone 11 iPhone 11 Pro iPhone 11 Pro max
iOS 17 iOS 18 iOS 26 iOS 27
本文来自网友投稿或网络内容,如有侵犯您的权益请联系我们删除,联系邮箱:596563534@qq.com 。
随机文章
-
 10个月宝宝每天需要喝多少奶粉?
- 终端安全防护软件怎么选?推荐5个企业常用终端安全防护系统,重磅!
- 永久买断!支持 iOS 14 - 26 无限制
- 鸿蒙7.0重磅更新来袭!你的华为手机能抢先体验吗?
- iOS 26的Safari阅读模式改进了,长文阅读更舒服
- 向华为看齐!安卓首款阔折叠手机下月发布,售价或超10999元
- 我爸从安卓换iPhone,最满意的是字体能调大
- 【iOS首发】骑行从此更省心!专为骑士打造的智能导航App“隐骑”正式上线
- 26年 全新MPV 鸿蒙智行智界V9 Max+
- HDC2026 智慧家电展区实测:开源鸿蒙让 " 互联互通 " 从概念走向体验
- 鸿蒙生态一周更新速览 | 6月13日-6月18日