超劲爆!iOS 26.0.1 越狱成功!
- 2026-10-20 15:29:34
超劲爆!iOS 26.0.1 越狱成功!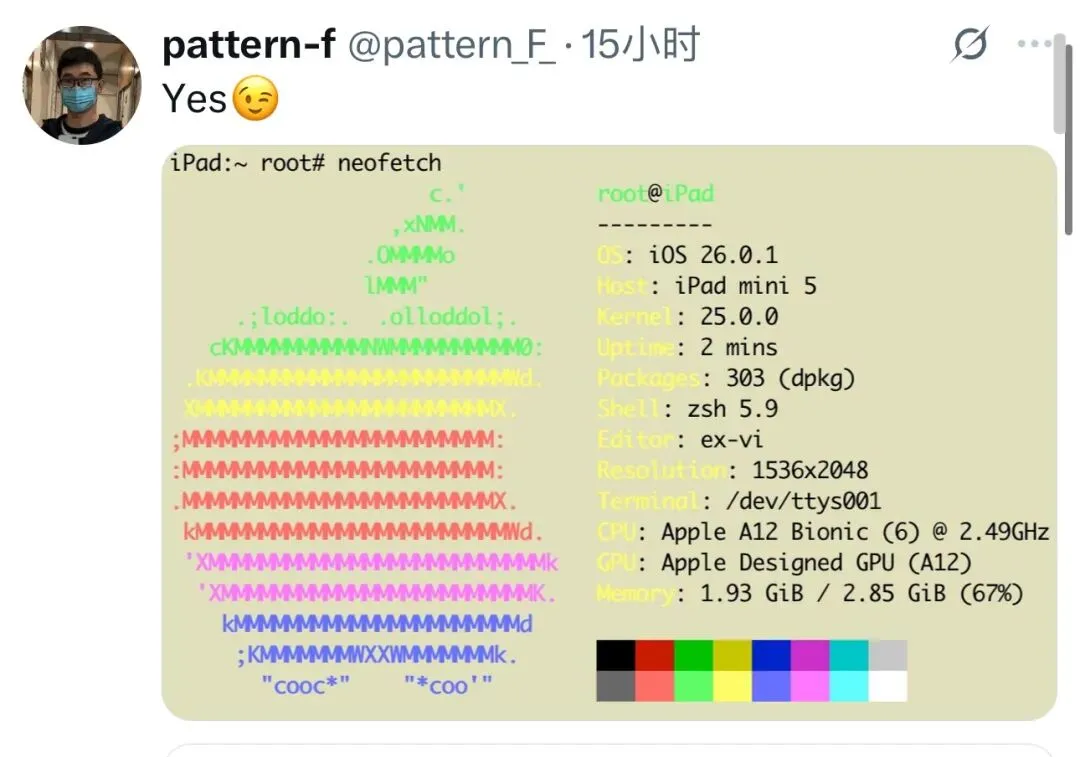
虽然没有任何工具发布,但几个细节还是让人有点在意。
❶TrollStore 支持系统型号及安装方法 ❷26年 iOS 屏蔽更新文件终于来了 ❸CarPlay 播放视频与更换壁纸方法 ❹绕id苹果手机安装巨魔TrollStore 方法 ❺大佬卖设备,项目停止更新! ❻TrollNFC已免费开放 ❼iPhone修改手机型号方法 ➑巨魔新安装器来了!支持 iOS 15.7.2 - 15.8.x ➒iOS 16.7.15 安装 巨魔TrollStore 方法
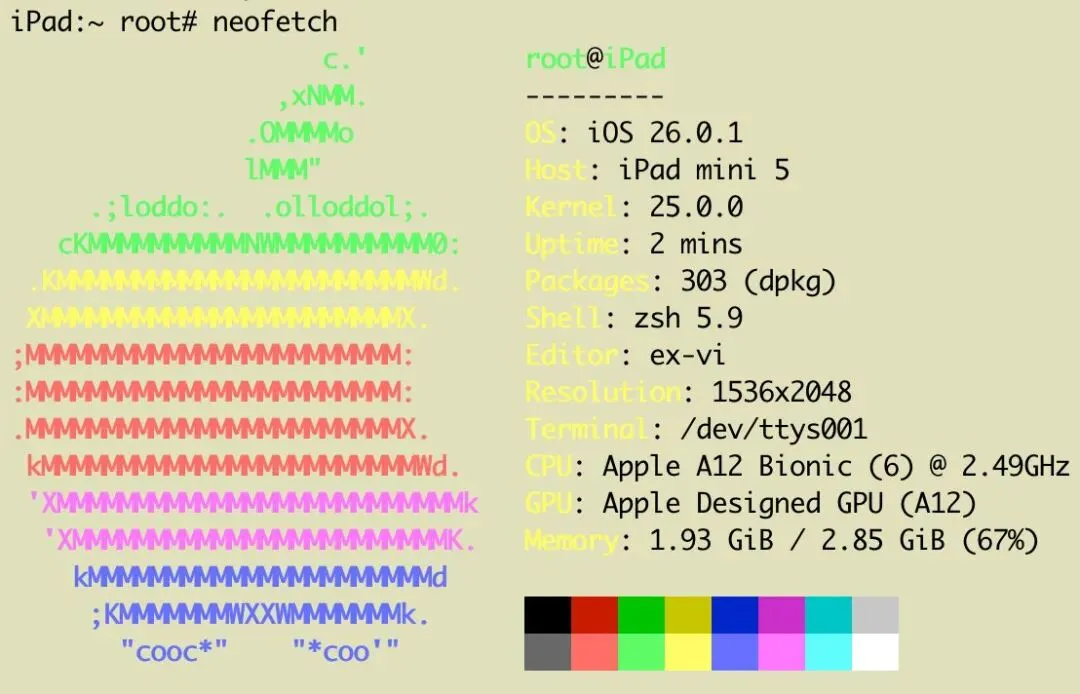
今天圈内又刷到一张比较有意思的截图,是 pattern-f 放出来的。
内容大概是:一台 A12 设备在 iOS / iPadOS 26.0.1 上,已经出现类似“越狱环境”的输出信息。
关键点其实就一个:DarkSword
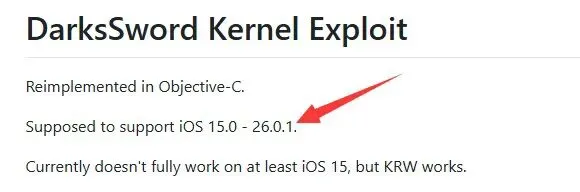
这次被反复提到的是 DarkSword 内核漏洞。
目前传出来的信息是,这条漏洞链最高只覆盖到 iOS 26.0.1,所以系统才会卡在这个版本,而不是更新的 26.1。
换句话说,如果后面苹果没补干净,那这条链子理论上还能继续用。不过这个漏洞在后续已经修复!
pattern-f 这次做了什么
这个人之前在圈子里就不算陌生,早期参与过一些越狱适配工作。
这次他的节奏大概是这样的:
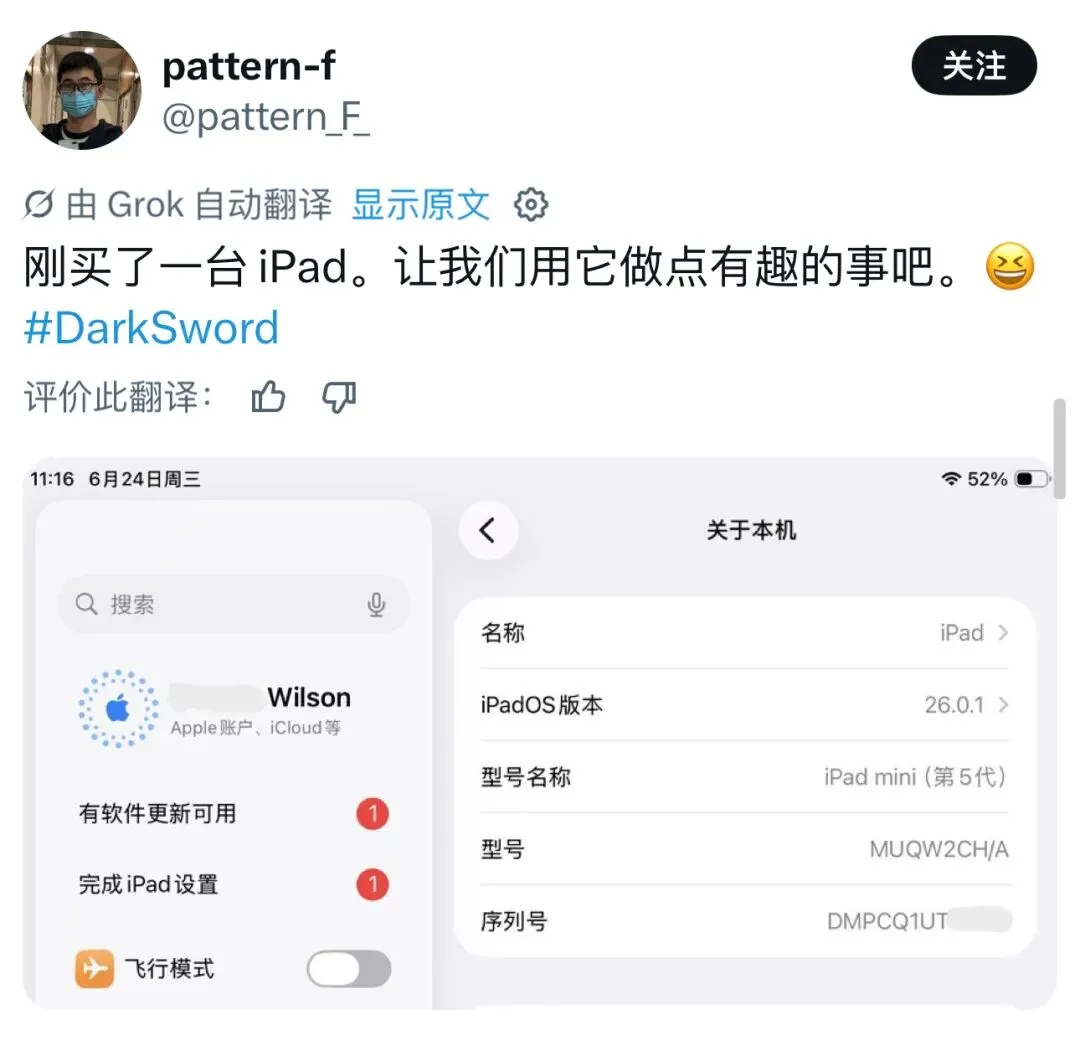
先是说自己弄了一台 iPad mini 5(iPadOS 26.0.1) 用来测试
然后隔了几天,又放出一张截图
截图里能看到一些比较“敏感”的点:
- 有 root 权限的痕迹
- 能跑 neofetch
- 还有 dpkg 环境
这些东西一般不会在“干净系统”里出现。
所以大家才会开始讨论:是不是已经走到 PPL 那一步了。
PPL 和 SPTM 还是分水岭
目前圈内比较清楚的一点还是:
- A12–A14:主要卡 PPL 绕过
- A15 及以上:基本都卡在 SPTM
这次用的是 A12,所以严格来说还没碰到最难的那一层。
也就是说,现在更像是:
“已经进系统了,但还没完全打穿现代保护链”
会不会放出来?
这个目前没人敢下结论。
从 pattern-f 和其他开发者的互动来看,态度是“有机会公开”,但没时间表。
现实一点说:
- A12 / A13:可能性最大
- A14:要看完整链
- A15+:还得继续等 SPTM 进展
简单说结论
这波更像是:
DarkSword 让 A12 在 iOS 26.0.1 上出现了可验证的“越狱环境迹象”
但离真正工具发布,可能还有距离。目前只能说:有苗头,但还没成型。大家期待吧!
往期推荐
本文来自网友投稿或网络内容,如有侵犯您的权益请联系我们删除,联系邮箱:596563534@qq.com 。
随机文章
-
 10个月宝宝每天需要喝多少奶粉?
- 华为“被严重低估”的一款手机,鸿蒙6.0+6100mAh+卫星消息,512GB才卖1529元
- 升级鸿蒙OS 6.1!优化远超新功能
- 30分钟搞懂华为鸿蒙智行问界汽车:三款车型谁才是奶爸首选?
- 李金燕朗诵《南湖浪角启鸿蒙 筑梦复兴担使命》||作者:杨建军
- 开源鸿蒙+AI创新成果加速落地
- 多家车企发布2026年6月交付成绩,鸿蒙智行交付破5万辆
- 研祥智能荣获2025年深圳“开源鸿蒙/RISC-V”创新应用大赛一等奖
- 东方豪华新标杆:鸿蒙智行尊界S800,商务出行新选择
- 彻底杀疯了!微信鸿蒙版 8.0.19.35 内测更新
- 交付50624台,环比增长9.7%!鸿蒙智行6月销量最全拆解:4大品牌8款车型谁在扛大旗?