iOS 内存修改实战:实现某王某耀无限视距的功能
- 2026-10-11 06:54:57
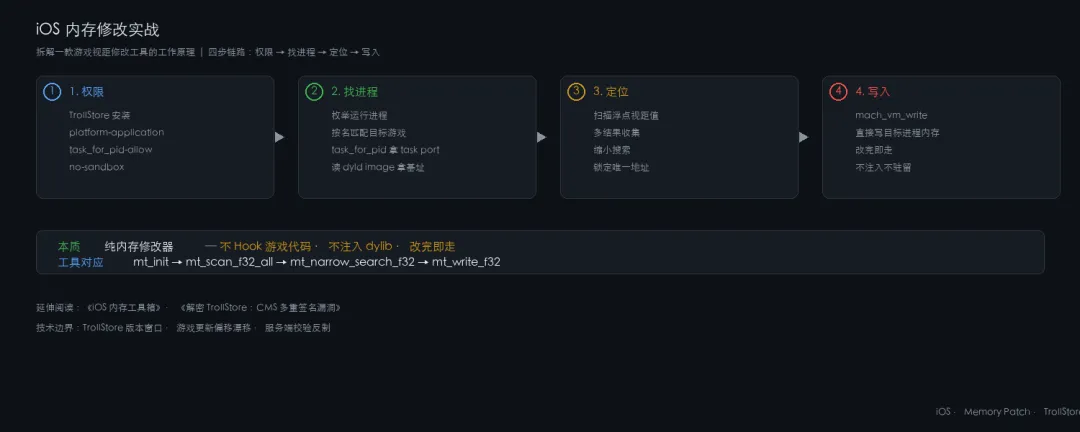
上一篇文件介绍了内存修改工具,扫描、定位、修改的完整实现。这篇文章将用上一篇文章封装的内存工具箱核心能力,用不到 1MB 的二进制完成了"找到游戏进程 → 拿 task port → 扫描内存 → 定位视距值 → 改写"的全链路。
1. 一个修改内存的 App
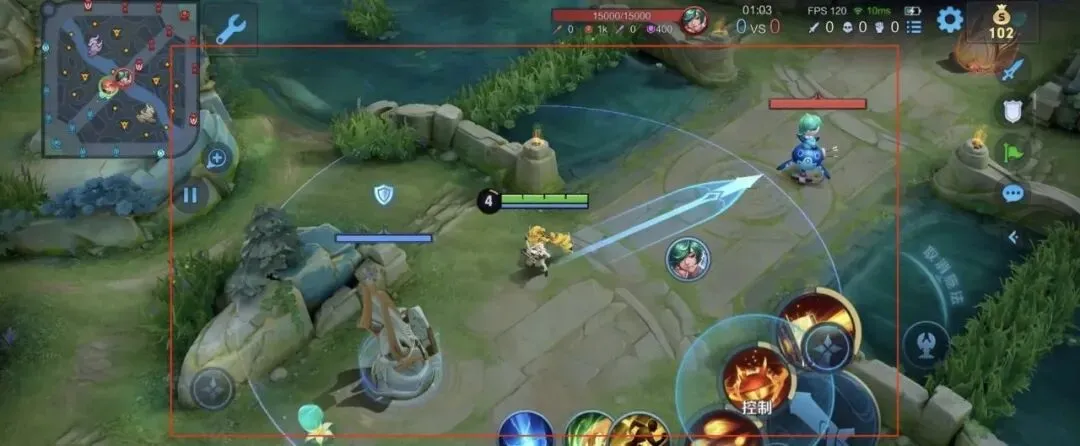
通过修改游戏的"视距",——把游戏的相机视距(视野距离)改大,让玩家能看到正常视野之外的区域。没有越狱依赖,通过 TrollStore 安装即可实现。
本身不做任何游戏功能,它是一个纯内存修改器——运行后找到目标游戏进程,改掉游戏内存里的一个值,然后自己退到后台。
讲它的目的不是教人做外挂,而是理解内存修改的技术链路。整个链路分四步:安装与权限、找到目标进程、定位内存值、改写内存值。每一步对应一个技术点,其中"定位内存值"和"改写内存值"正是我们上一篇内存工具箱的核心场景。
2. 第一步:它凭什么能改其他进程的内存
普通 App Store 应用被沙盒严格隔离,拿不到其他进程的 task port,task_for_pid 直接返回错误。这款工具绕过了这个限制,靠的是两条:
通过 TrollStore 安装。TrollStore 利用 iOS 代码签名体系的漏洞实现永久签名,让应用能以 platform-application身份运行。它安装的应用自带一套完整 entitlement 声明,其中包括了task_for_pid-allow和com.apple.system-task-ports——前者允许按 PID 获取任意进程的 task port,后者是系统级权限。关于 TrollStore 的原理,可以参考这篇:解密 TrollStore:一个 CMS 多重签名漏洞如何击穿 iOS 代码签名体系 无沙盒运行。entitlements 里的 com.apple.private.security.no-sandbox让它摆脱了应用沙盒,能直接遍历系统进程列表、读取/proc之外的信息。
拿到 task port 是整个链路的钥匙。有了目标进程的 task port,后续所有内存操作(扫描、读、写)都只是在调 Mach VM API,和操作自己进程完全一样。
3. 第二步:找到游戏进程
先启动游戏,这一步是关键
枚举当前运行的所有进程,按名字匹配到目标游戏,然后调 task_for_pid 拿 task port。这一步对应上篇工具里的初始化动作:
// 上篇工具对应:mt_init 的跨进程用法mt_ctx_t ctx;mt_init(&ctx, /* 目标进程 task port */);
拿到 task port 之后,还需要游戏主二进制的基址。iOS 有 ASLR,每次启动基址都不同。工具的进程管理模块里有一个基址获取函数,内部是遍历目标进程的已加载 image 列表(和我们上篇讲的动态库枚举是同一个思路——dyld 的 dyld_all_image_infos 里记录了每个 image 的加载地址),找到主可执行文件的 mach_header 地址。
基址的作用:游戏内存里的数据地址 = 基址 + 固定偏移。知道基址,配合逆向得到的偏移量,就能直接算出目标数据的地址——这是"定位内存值"的第一种方式,不需要全内存扫描。
4. 第三步:定位视距值——扫描 + 缩小搜索
视距这个值在游戏里表现为一个浮点数,存在游戏进程内存的某个地址上。工具内部有两种定位方式:
方式一:基址 + 偏移直接算。如果逆向出视距值相对游戏基址的固定偏移,直接算地址。但游戏更新后偏移会变,需要维护。
方式二:内存扫描。通过内存搜索引擎(二进制里能看到完整的扫描函数符号:区域读取、内存比较、结果集管理)。流程是标准的游戏修改器套路:
首次扫描:在目标进程的可读写内存区域里,搜索当前视距的浮点值,得到一批候选地址 改变搜索条件:在游戏里调整视角,让视距变化 缩小搜索:在上一批候选地址里,再搜新的视距值,过滤掉无关地址 重复缩小几次,最终锁定唯一地址
这就是上篇工具里 mt_scan_f32_all + mt_narrow_search_f32 的组合场景:
// 上篇工具对应:多结果扫描 + 缩小搜索(参数省略)mt_result_set_t rs;mt_result_init(&rs);mt_scan_f32_all(&ctx, /* 当前视距值 */, &rs);// 游戏内调整视角后:mt_narrow_search_f32(&ctx, &rs, /* 新的视距值 */);mt_narrow_search_f32(&ctx, &rs, /* 再次变化后的值 */);mt_result_free(&rs);
扫描函数的具体实现(区域枚举、分块读取、AoB 匹配)就是上篇文章iOS 内存修改工具箱:扫描、定位、修改里拆解过的内容,这里不再重复——工具类已经把mach_vm_region枚举、mach_vm_read_overwrite分块读、mask 模式匹配全部封装好,调用方只需要传值和结果集。
5. 第四步:改写视距值
锁定地址后,写入新的视距值。工具的写入函数只有一个——把值写到指定地址。对应上篇工具的 mt_write_f32:
// 上篇工具对应:写入新值(参数省略)mt_write_f32(&ctx, /* 定位到的地址 */, /* 新视距值 */);
写入成功后,游戏内存里的视距值已经变了。它没有 Hook 游戏代码,没有注入任何 dylib,只是改了游戏进程内存里的一个浮点数。
这也是内存修改这类工具的共同特征:修改完成后工具自身不驻留游戏进程。它和注入外挂的本质区别在于——注入型外挂需要自己的代码在游戏进程里持续运行,而内存修改器改完即走,痕迹只有内存里那个被改过的值。
6. 效果
7. 完整链路回顾
把四步串起来,就是这类工具的通用模板:
task_for_pid-allow entitlement | |||
task_for_pid | mt_init(&ctx, task) | ||
mt_scan_f32_allmt_narrow_search_f32 | |||
mt_write_f32 |
这个模板不仅适用于视距修改,任何"修改其他 App 内存里的值"的需求都适用——改金币、改血量、改配置项,流程一模一样:拿权限 → 找进程 → 定位 → 写入。
8. 这类工具的技术边界
值得说明的是,这条链路有几个前提和代价:
TrollStore 支持有限。TrollStore 依赖的 CoreTrust 漏洞已被 Apple 修复,只在特定 iOS 版本范围内可用,且需要设备在漏洞窗口期内完成安装。新版本系统无法使用。 游戏更新会破坏偏移和特征。基址+偏移依赖逆向成果,扫描依赖已知的视距值——游戏版本一更新,偏移变了、数值变了,工具就失效,需要重新逆向。这也是为什么这类工具通常紧跟游戏版本迭代。 服务端校验可以反制。如果游戏的战斗数据在服务端做合理性校验(视距、移动速度等明显异常的值),纯客户端内存修改会被服务端识别。客户端内存修改解决的是"本地表现",不是"服务端逻辑"。
9. 延伸阅读
iOS 内存修改工具箱:扫描、定位、修改— 本文第 3-5 步用到的全部内存操作 API 的完整实现和原理拆解 解密 TrollStore:一个 CMS 多重签名漏洞如何击穿 iOS 代码签名体系— 本文第 1 步权限来源的技术原理
技术交流
对 iOS 内存修改、进程间内存操作或逆向工程感兴趣,欢迎深入探讨。
读完本文,如果你希望把零散的知识点串成完整的攻防体系,可以系统学习《iOS逆向安全从入门到攻防实战》:
整套课程攻防双视角,从工具使用讲到工程落地。