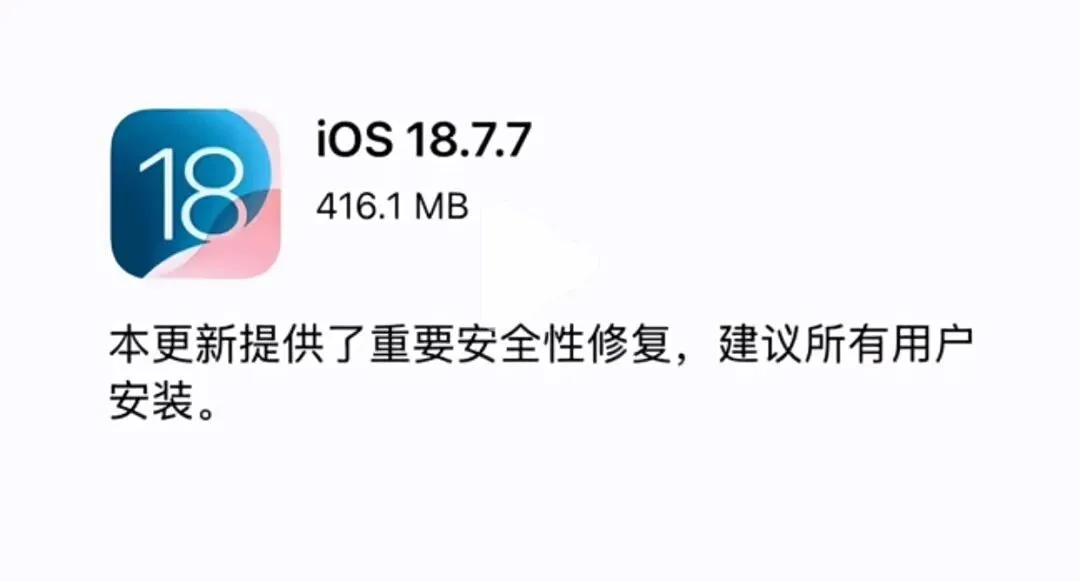
苹果推出的 iOS 18.7.7 被业界称为救命安全补丁,其背后的原因是什么,这次更新为何如此重要,普通用户又该如何应对,本文将为你详细解读 iOS 18.7.7 的核心风险,修复细节与升级建议
一、iOS 18.7.7,为谁敲响警钟
和以往的系统升级不同,iOS 18.7.7 不是例行的版本迭代,而是为应对史无前例的重大安全威胁DarkSword零点击漏洞链,而紧急推出的关键补丁,不同于常见的 App 漏洞,这组漏洞无需用户点开,安装,输入密码,甚至不用主动点击链接,仅仅浏览网页,预览短信或朋友圈文章,就可能被黑客远完全接管iPhone
更值得注意的是,苹果这次破天荒地为停留在旧系统,的用户专门回传(Backport)了补丁,这打破了其一贯强制升级到最新版的铁律,体现了漏洞危害的严重性
二、DarkSword零点击攻击的真实威胁
攻击门槛极低
只需让你无意间访问到一个恶意网页,比如微信,短信推送,App 广告等,即使你没有主动操作,iOS 也会自动执行攻击代码,完成渗透,这就是所谓的零点击攻击
欺骗手法多样
邮件中的钓鱼链接
朋友圈,微信群转发的热门文章
App 弹窗或广告插入的恶意页面
危害极大
一旦中招,黑客能获取系统最高权限(内核级控制)
远程窃取相册,通讯录,微信,支付宝等隐私数据
后台开启摄像头与麦克风,实施监听和偷拍
窃取各种支付信息,验证码,甚至植入勒索病毒,锁死手机索要赎金
三、一次性修复24项高危漏洞
iOS 18.7.7 包含24个高危安全漏洞的修复,覆盖系统各个层面
系统内核漏洞
堵住内存管理错误等核心隐患(如CVE-2026-20687),防止恶意App篡改和窃取底层数据
WebKit引擎
完全封堵DarkSword关键攻击通道(如CVE-2026-20643),防止通过浏览器植入攻击代码
隐私权限漏洞
修复剪贴板数据泄露(如CVE-2026-28866),摄像头/麦克风权限绕过,保障用户隐私
网络安全
封补802.1X认证缺陷,防止在公共Wi-Fi环境下的数据被截取
四、不升级的后果极其严重
不升级的用户将面临以下具体风险
数据零感知,被盗,微信,支付宝,短信,照片等隐私数据可悄无声息被窃取。
直接财产损失,黑客盗刷银行卡,支付宝,或安装勒索病毒,勒索赎金。
身份冒充,诈骗,黑客冒充用户骗取亲友钱财,或用照片敲诈勒索
真实案例警示
深圳一位外贸老板仅因点击订单确认邮件链接,2秒内即被盗刷8万元;
宝妈浏览育儿资料后相册被黑,私照流出并被朋友圈恶意传播;
上海用户微信中仅仅预览带链接内容未点开,支付宝被盗刷3万元。
五、为何这次更新史无前例
首次旧系统回传补丁,历来只有最新大版本才能获得安全修复,这次苹果罕见为旧系统用户全面推送关键补丁,最大程度涵盖用户群体,反映威胁严重性
全量推送,从支持iPhone XS/XR 扩展到所有运行 iOS 18 设备,用户无需担心机型被抛弃
六、应对建议立刻升级,刻不容缓
立即检测升级
进入【设置】-【通用】-【软件更新】,确认是否可下载 iOS 18.7.7
强烈建议立即升级
此次更新仅为安全补丁,没有任何新功能,重要性堪比保命,提前备份数据
为保险起见,通过iCloud或电脑备份好重要资料
目前,全球已有黑客组织和各类商业间谍工具开始大规模利用DarkSword漏洞,如果你还没升级 iOS 18.7.7,你的信息和财产都随时可能遭受无声侵害,请勿抱侥幸心理,只有升级到这个版本,才能真正构筑有效安全防线
请将本文转发给家人,朋友,帮助更多人守护隐私与财产安全.....
对此,关于此次事件你有什么看法呢?欢迎在评论区留言讨论,喜欢文章的朋友记得点赞、关注、转发!我们下期再见。
声明:本文内容均是根据权威材料,结合个人观点撰写的原创内容,辛苦各位看官支持。
注:文章信息素材来源于网络,文章的时间、过程、图片均来自于网络,文章旨在传播正能量,均无低俗等不良引导,请观众勿对号入座,并上升到人身攻击等方面。观众理性看待本事件,切勿留下主观臆断的恶意评论,互联网不是法外之地。本文如若真实性存在争议、事件版权或图片侵权问题,请及时联系作者,我们将予以删除。