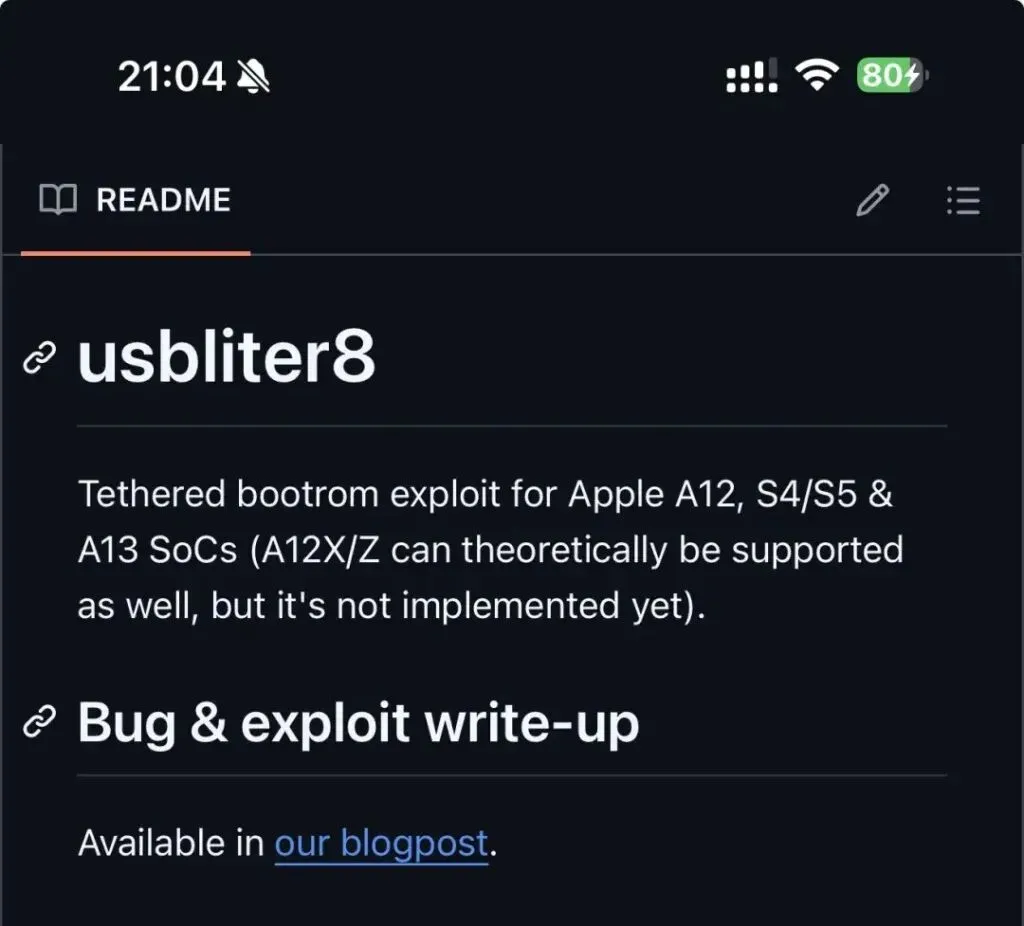
就在昨日(6月18日)深夜,安全研究团队 Paradigm shift 突然向科技界抛出一枚重磅炸弹:他们正式公开了一个名为 usbliter8 的硬件级漏洞。
此消息一出,我的备用机 iPhone XS Max 已经急不可耐的想升级到 iOS27 的系统了。但是,仔细想了想,此漏洞是硬件级的,目前升级后无法使用巨魔商店,不妨再等等!不过,我的内心已经开始迫不及待了!
回归正题!此漏洞与以往可以通过系统升级修补的软件漏洞不同,这是一次芯片层面的物理级缺陷。这意味着,无论苹果未来推出 iOS 28 还是 iOS 29,只要受影响的设备还在运行,这个漏洞就永远存在,官方对此根本无计可施!
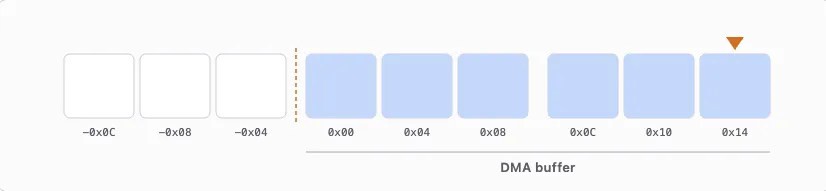
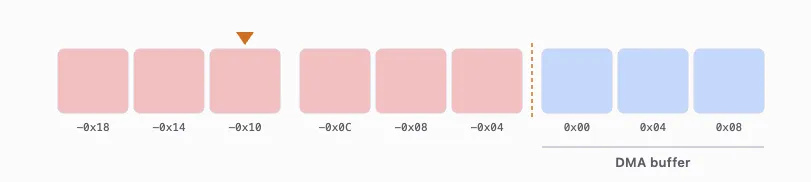
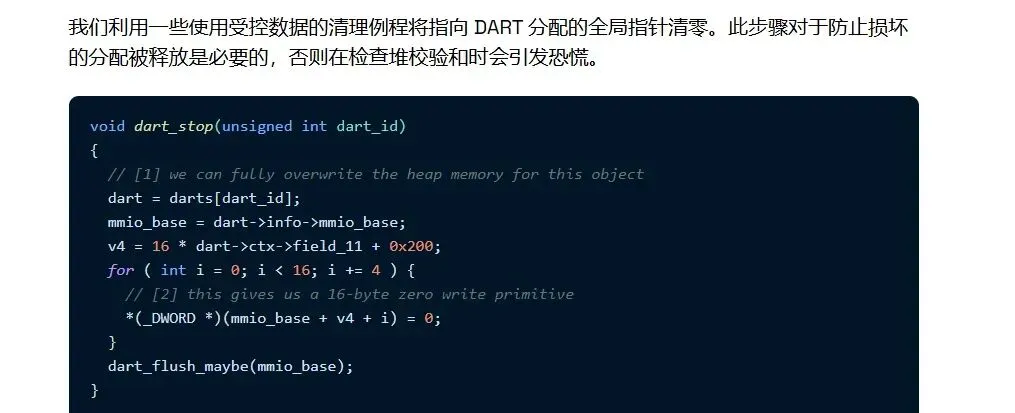
漏洞核心:底层USB控制器的“致命盲区”
这个漏洞究竟是怎么回事?简单来说,它直击苹果芯片的最底层防御——SecureROM。
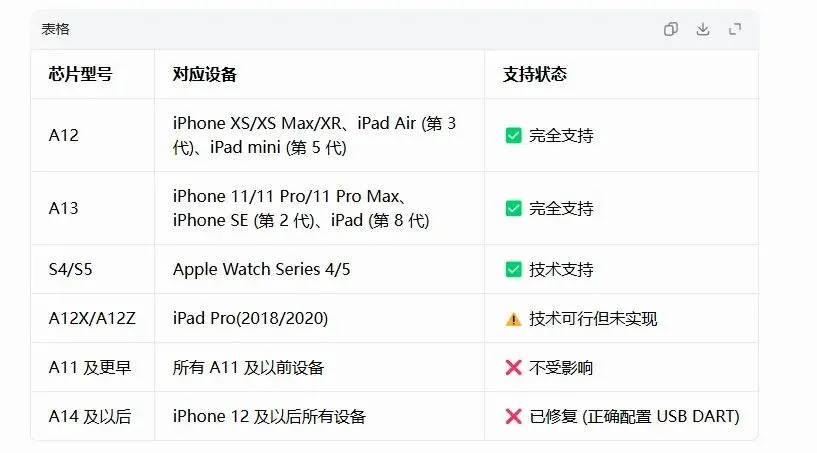
哪些设备“不幸”中招?
根据目前的公开测试,受该硬件漏洞影响的芯片主要集中在 A12、S4/S5 和 A13(A12X/Z 理论上受影响,但暂未成功利用)。
具体对应到我们手中的iPhone型号,目前已确认 SecureROM 存在漏洞的设备包括:
划重点:由于这是硬件固化的漏洞,只要搭载了上述芯片,哪怕你把系统一路升级到未来的 iOS 26 甚至 iOS 27,底层的漏洞依然洞开。这就是所谓的“物理级免疫”修补。
我们离“一键越狱”还有多远?
既然漏洞这么猛,是不是意味着这些老机型马上就能迎来像 Checkra1n 或 Palera1n 那样的完美越狱工具了?
答案是:有希望,但别高兴得太早,中间还隔着几座大山。
1. A12 与 A13 的待遇不同
2. 现状与局限性
目前安全团队仅仅发布了 PoC(概念验证代码),证明了漏洞的可行性。要变成普通用户动动手指就能用的越狱工具,还需要开发者后续漫长的开发。此外,该漏洞必须依赖电脑连接才能触发,且无法突破 SEP 安全隔区(这意味着它不能用来绕过 Face ID/Touch ID 锁屏密码)。
硬件漏洞的魅力就在于其“不可逆性”,这无疑给沉寂已久的越狱圈注入了一剂强心针。你认为这次的 usbliter8 漏洞,最终会被大神们完美转化为新一代的越狱神器吗?你手里是否还有这些“越狱神机”在坚守?
欢迎在评论区留下你的看法,畅所欲言!
 10个月宝宝每天需要喝多少奶粉?