软件下载
安卓APP
iOSAPP
鸿蒙APP
PC电脑游戏
行业商讯
当前位置:
首页
>
鸿蒙APP
>鸿蒙拿了国产OS最高安全认证,却被央采拒之门外
鸿蒙拿了国产OS最高安全认证,却被央采拒之门外
2026-10-22 11:09:17
鸿蒙拿了国产OS最高安全认证,却被央采拒之门外
2026年7月份刚到,信创圈被一条消息刷屏了。6月25日,中央国家机关政府采购中心发布《中央国家机关2026年桌面操作系统软件框架协议联合征集采购项目入围结果公告》。该公告是由中央国家机关政府采购中心牵头,与北京、安徽、云南、吉林、广西、河南、黑龙江等八个地方政采中心一起进行的,在信创领域中属于一年当中最大的一次桌面操作系统的集中采购活动之一。
入围名单上只出现了三个名字:统信桌面操作系统V20、中科方德的方德桌面操作系统V3.1、麒麟软件的银河麒麟桌面操作系统V10。
鸿蒙不在其中。让人没想到的是,在今年一月份的时候,鸿蒙就拿到了国产桌面操作系统最高的安全认证——安全可靠等级Ⅱ级。
有最高的安全认证证书在手,却连中央采购的大门都没进不去吗?
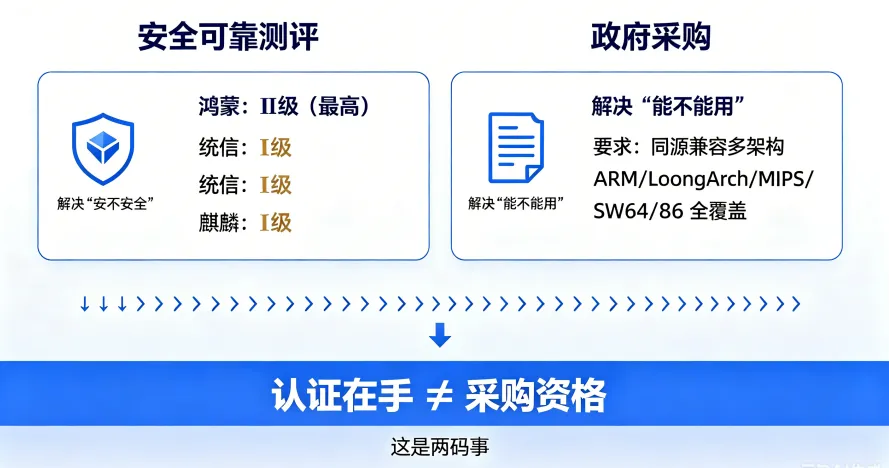
01 安全认证与采购资格不是一回事
要想解决这个问题,首先要理解两个概念:安全可靠测评、政府采购需求标准。
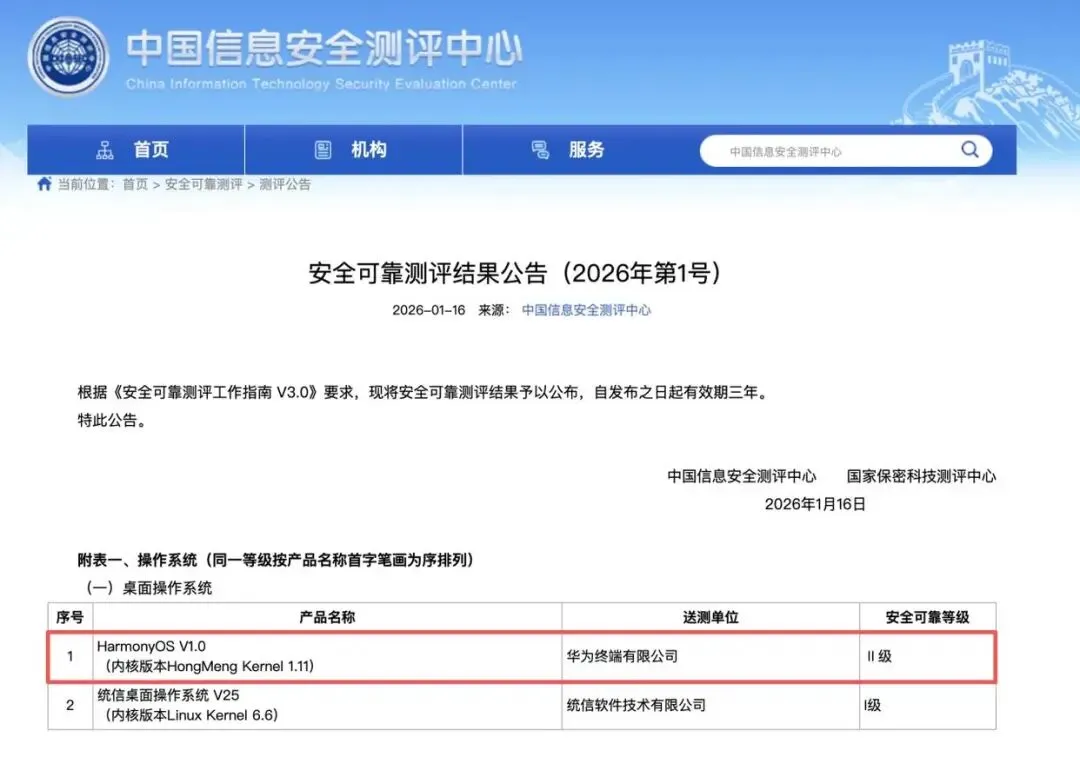
2026年1月16日,中国信息安全测评中心发布了《安全可靠测评结果公告(2026年第1号)》。HarmonyOS V1.0(内核版本为HongMeng Kernel 1.11),这是第一次被选入,并且它是第一个也是目前为止唯一的、安全性与可靠性都达到了二级标准的操作系统。同一批次中,统信桌面操作系统V25只获得了Ⅰ级。Ⅱ级认证比Ⅰ级难得多,在于安全功能、代码质量、供应链安全以及长期维护方面要更加严格一些。
华为终端BG平板和PC产品线的负责人朱懂东在接受采访时说:如果只是用到安卓系统的话是得不到该认证的 。但是出现了这样的问题:安全可靠的测评解决“是否安全”的问题,而政府采购的需求标准则解决“能否使用”的问题。两个系统是分开的。
中央采购招标文件要求的是:要符合财政部《桌面操作系统政府采购需求标准》中的除了第160条“桌面操作系统应该符合安全可靠的测评要求”以外的所有有星号(*)的内容。所以“安全可靠”只是一种入门条件。其他的带星号的部分也不能缺少。
02 为卡到哪里呢?一个叫做“同源兼容”的门槛
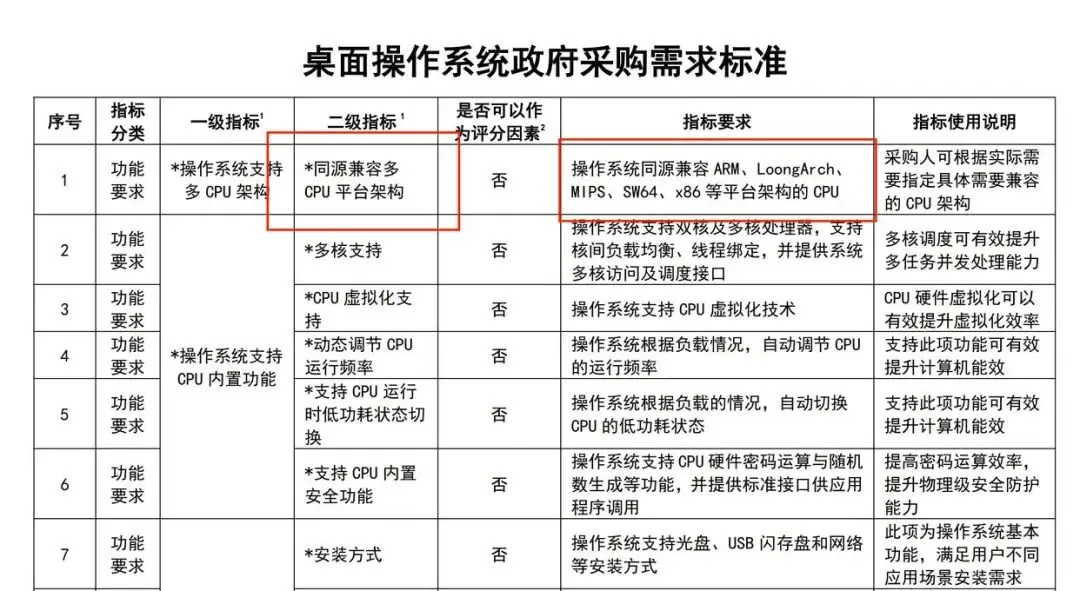
在财政部2023年的《桌面操作系统政府采购需求标准》里,“同源兼容多CPU平台架构”的二级指标用的是星号。
要求为:操作系统与之对应的CPU架构相匹配,即支持ARM、LoongArch、MIPS、SW64和x86等不同类型的CPU。
要注意到的两个词是:同源兼容、多CPU架构。
同源兼容的意思就是指同一个操作系统的底层代码可以被不同的CPU架构所使用。多核结构就表示不可以只绑定一个芯片。
那么鸿蒙现在对CPU的支持怎么样呢?
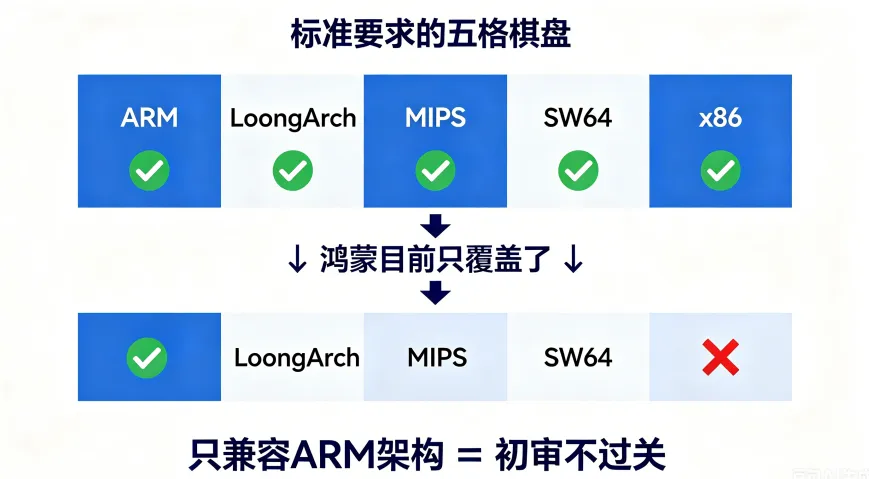
根据华为官网的信息显示,华为一共发布了两种使用了HarmonyOS的操作系统的产品:华为擎云HM740、华为擎云HM94T,两者都采用了ARM架构,并且使用的是麒麟X90处理器。目前鸿蒙桌面操作系统只支持了ARM一条路线,并且是绑定在了华为自家研发的麒麟芯片上的一体化方案。标准上要的是ARM、LoongArch、MIPS、SW64、x86等能够同源覆盖多种架构,但是鸿蒙现在只在ARM这个格子里面。即使有安全可靠的Ⅱ级认证证书在手,但是带有星号的硬性标准没有达到要求的话,在最初的审核阶段也是无法通过的。
03 不要把所有的鸡蛋都放在同一个篮子里
这条规则的背后是信创政策一贯的逻辑。
财政部要求多核同源兼容,其潜台词就是不希望政府采购台式机的操作系统被绑定到某个特定的CPU厂家的架构上。各种技术路线都有自己的优点和缺点。如果某一天单一路径出现供应或者演进的问题的话,那么LoongArch、SW64、x86等等其他的架构要能够补上。“不把所有的鸡蛋都放在同一个篮子里”,这才是真正的自主可控,并不是只和一家合作,而是在多种技术路径上都有选择的权利。
也就是说,鸿蒙的“软硬一体化”的策略在商业市场上是占优的——就像苹果那样。但是从政府采购的角度来看,这样的方式却成为了一个障碍。
你让政府去买你的操作系统的话,就一定要把你的芯片也一并买了。人与物全部交出。如果有一天该款芯片停止更新或者供应中断了,那么党政机关用户的维护风险以及更换成本就会很大。
鸿蒙电脑也不给用户提供操作系统安装包以及独立的安装说明,因为它采取的是整机一体化交付的方式,在标准设备中把系统、硬件与安全功能一起打包出来——这也正好证明了“软硬一体”的路线选择。
04 两条路线、两种思路
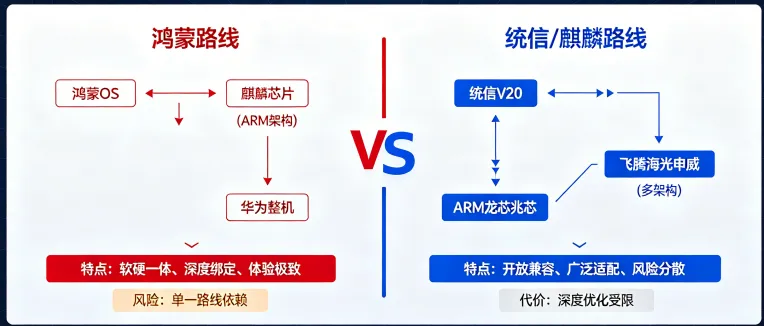
这件事情所引起的争论,并不是关于“鸿蒙是否能进入中央采购”的问题。所涉及的就是一个更深一层的问题,即我国的操作系统技术路线应该怎样走?一条路就是鸿蒙所代表的“软硬一体、深度绑定”,即操作系统与芯片紧密结合,以求得最高的安全性和性能。华为走的是这条路,苹果也走了这条路。另外一条路子就是以统信、麒麟为代表的“开放兼容、广泛适配”,即一个系统可以运行在各种不同的芯片上,并且不限制于某一种特定的硬件平台。统信桌面操作系统V20已经标明了“同源异构支持全系列CPU架构”。这也符合政府采购的需求标准。
两种方式都有各自的优点和缺点。
软硬结合的话,安全性与用户体验会比较好一些,但是也容易造成一个封闭的生态系统。开放兼容性好,覆盖范围大、风险小,但是深入优化的空间有限。
中央采购这一次选择,并不是对鸿蒙安全性的否定,在政府采购这一场景中,“兼容性”与“安全性”都同等重要。
05 鸿蒙还有希望吗?
答案是肯定的。本次框架协议采购的框架协议到期之后,在下一阶段采购入围没有完成的情况下可以顺延到下一个协议生效的时候。鸿蒙缺阵的是2026年的框架,但是安全可靠的Ⅱ级认证有效期为三年。
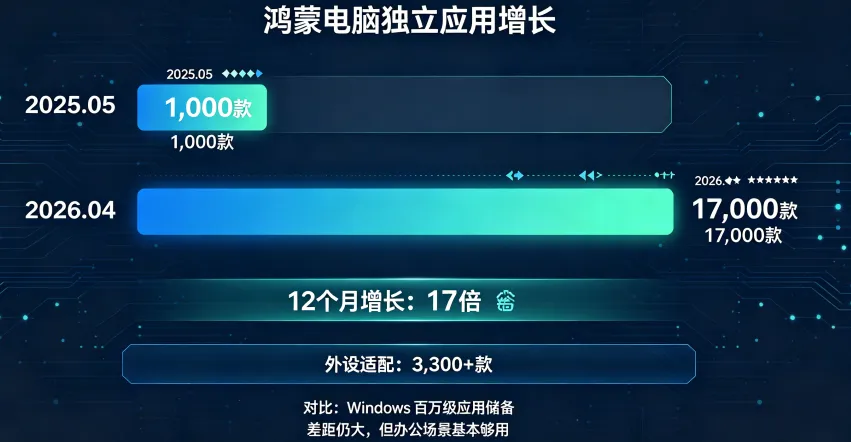
生态方面也很快地追上了。到2026年4月份的时候,鸿蒙电脑上的独立应用程序已经超过了17000个。从2025年5月华为擎云HM940发布的初期大约有1000多个,到现在已经有上万多个了,在短短的一年内就增加了十数倍。另外,鸿蒙电脑外设生态适配已经超过三千多款。尽管与Windows数以百万计的应用程序库相比仍然存在很大的差距,但是从政企办公场景实际的需求来看,日常使用已经足够了。
另外一次落选也会促使华为去考虑一个问题:是否要使鸿蒙离开ARM的“舒适区”。
如果鸿蒙将来可以做到对LoongArch、x86等多个架构进行同源兼容的话,那么它就不仅仅拥有最高级别的安全认证了,还能够弥补起兼容性方面的不足。到时候中央采购的大门就会打开。
写在最后
鸿蒙没有参加中央采购,表面看是被排除在外了,实质上就是一面镜子。
它也揭示了我国操作系统发展的实际问题:是安全性更重要还是兼容性更重要?深度与广度怎样才能兼顾呢?
对于华为而言,这可能就是一次“清醒剂”,最高的安全认证并不等于畅通无阻,选择的技术路线决定你能够进入哪些市场。
对于整个行业而言,这是一则信号:信创政策由原来的“有就行”转变为现在的“好才行”,由之前的“替代覆盖”转为现在的“质量考核”。对于用户而言,这是件好事——政府采购标准越高,最后到手的产品就越是可靠。
鸿蒙这一次没有进去,并不意味着以后就不可能再进去。但是下一次是否能进去,则要看华为是否愿意给“兼容”这个问题一个新答案。
你认为国产操作系统要走“软硬一体化”的深入路线,还是要走“开放兼容”广泛的路线呢?欢迎大家在评论区发表自己的观点。
本文来自网友投稿或网络内容,如有侵犯您的权益请联系我们删除,联系邮箱:596563534@qq.com 。
安卓普法 | 民间借贷利息知多少?一文读懂利息约定那些法律红线
鸿蒙+昇腾智算赋能城市生命线解决方案:从“被动处置”迈向“智能预警”的安全治理新范式
最新文章
安卓普法 | 民间借贷利息知多少?一文读懂利息约定那些法律红线
欧盟法院维持谷歌安卓系统反垄断案41亿罚款
苹果被安卓逼急了?官方翻新机降到两千多,还嘴硬不承认定价高!
原创导读|韩国公平交易委员会指控谷歌在安卓应用分发市场滥用其市场支配地位
鸿蒙生态的专利墙,华为在布伙伴也在抄
鸿蒙智行上半年交付24万台,累计突破143万,余承东放话:全力奔赴第二个百万台交付!
安卓游戏!
鸿蒙高校创新赛:零基础也能参赛,让你的创意被看见
都说安卓用两年就卡,华为Mate90凭什么敢说四年不卡?
安卓、苹果版本《神罗仙域》上线
热门文章
北大师生走进博柯莱,探访工业鸿蒙与AI智造的国产化实践
龙华区工业和信息化局关于公开征集龙华区鸿蒙生态产品的公告
俄罗斯被苹果下架后才发现:鸿蒙才是真正的“保命符”?
鸿蒙悄悄把手机平板车机全连起来了,Windows还坐得住吗?
鸿蒙互联 | 高德导航投屏上线!
鸿蒙智行143万台交付,余承东说“沉甸甸”,我拆了拆数据,确实有几斤
鸿蒙微信 8.0.19 上架尝鲜,灰度测试小程序浮窗等功能
链接鸿蒙生态,激活智造动能!龙岗街道“鸿蒙+工业・PLC”沙龙圆满落幕
华为鸿蒙 HarmonyOS 7 Beta 更多支持机型揭晓,包括 Mate 60、Pura 70 等
开源鸿蒙技术大会2026将于11月在南京召开,开启开源鸿蒙智能新纪元
随机文章
10个月宝宝每天需要喝多少奶粉?
鸿蒙6.1来了!7000万设备都在升级,你跟上节奏了吗?
推荐几个用过的免费志愿填报软件
鸿蒙高版本用户专享
鸿蒙破 7000 万,国产操作系统的胜利?
百元安卓机 4xx
什么!鸿蒙PC上也有免费的专业图片编辑软件了!
iOS 26.5.2 正式版,升级两天后使用体验
鸿蒙智行起势,小米承压;真正的竞争已经开始了.
绝了!iOS全新版本,啥都有
不能用Siri AI 摘要网页内容? iOS 27 Beta 2 悄悄加了一条新规定